Dynatrace hat das Application Security Module erweitert. Es bietet nun eine automatische Erkennung und Abwehr von Angriffen in Echtzeit. Dies schützt vor Injection-Attacken, die kritische Schwachstellen wie Log4Shell ausnutzen. Damit ergänzt Dynatrace bestehende Funktionen wie die automatische Erkennung von Runtime-Schwachstellen in Cloud-nativen Anwendungen und Container-Workloads. Nun können Unternehmen ihre Anwendungen in Echtzeit schützen und die DevSecOps-Automatisierung erhöhen, um die Sicherheit ihrer digitalen Services zu verbessern und den Durchsatz zu beschleunigen. Dynatrace Smartscape bietet eine kontinuierlich und automatisch aktualisierte Topologie. Davis, die KI-Engine der Dynatrace-Plattform, sorgt für Echtzeit-Visibility und Priorisierung von Schwachstellen.
Mehr Sicherheit für Cloud-Anwendungen
Dynatrace GmbH
-
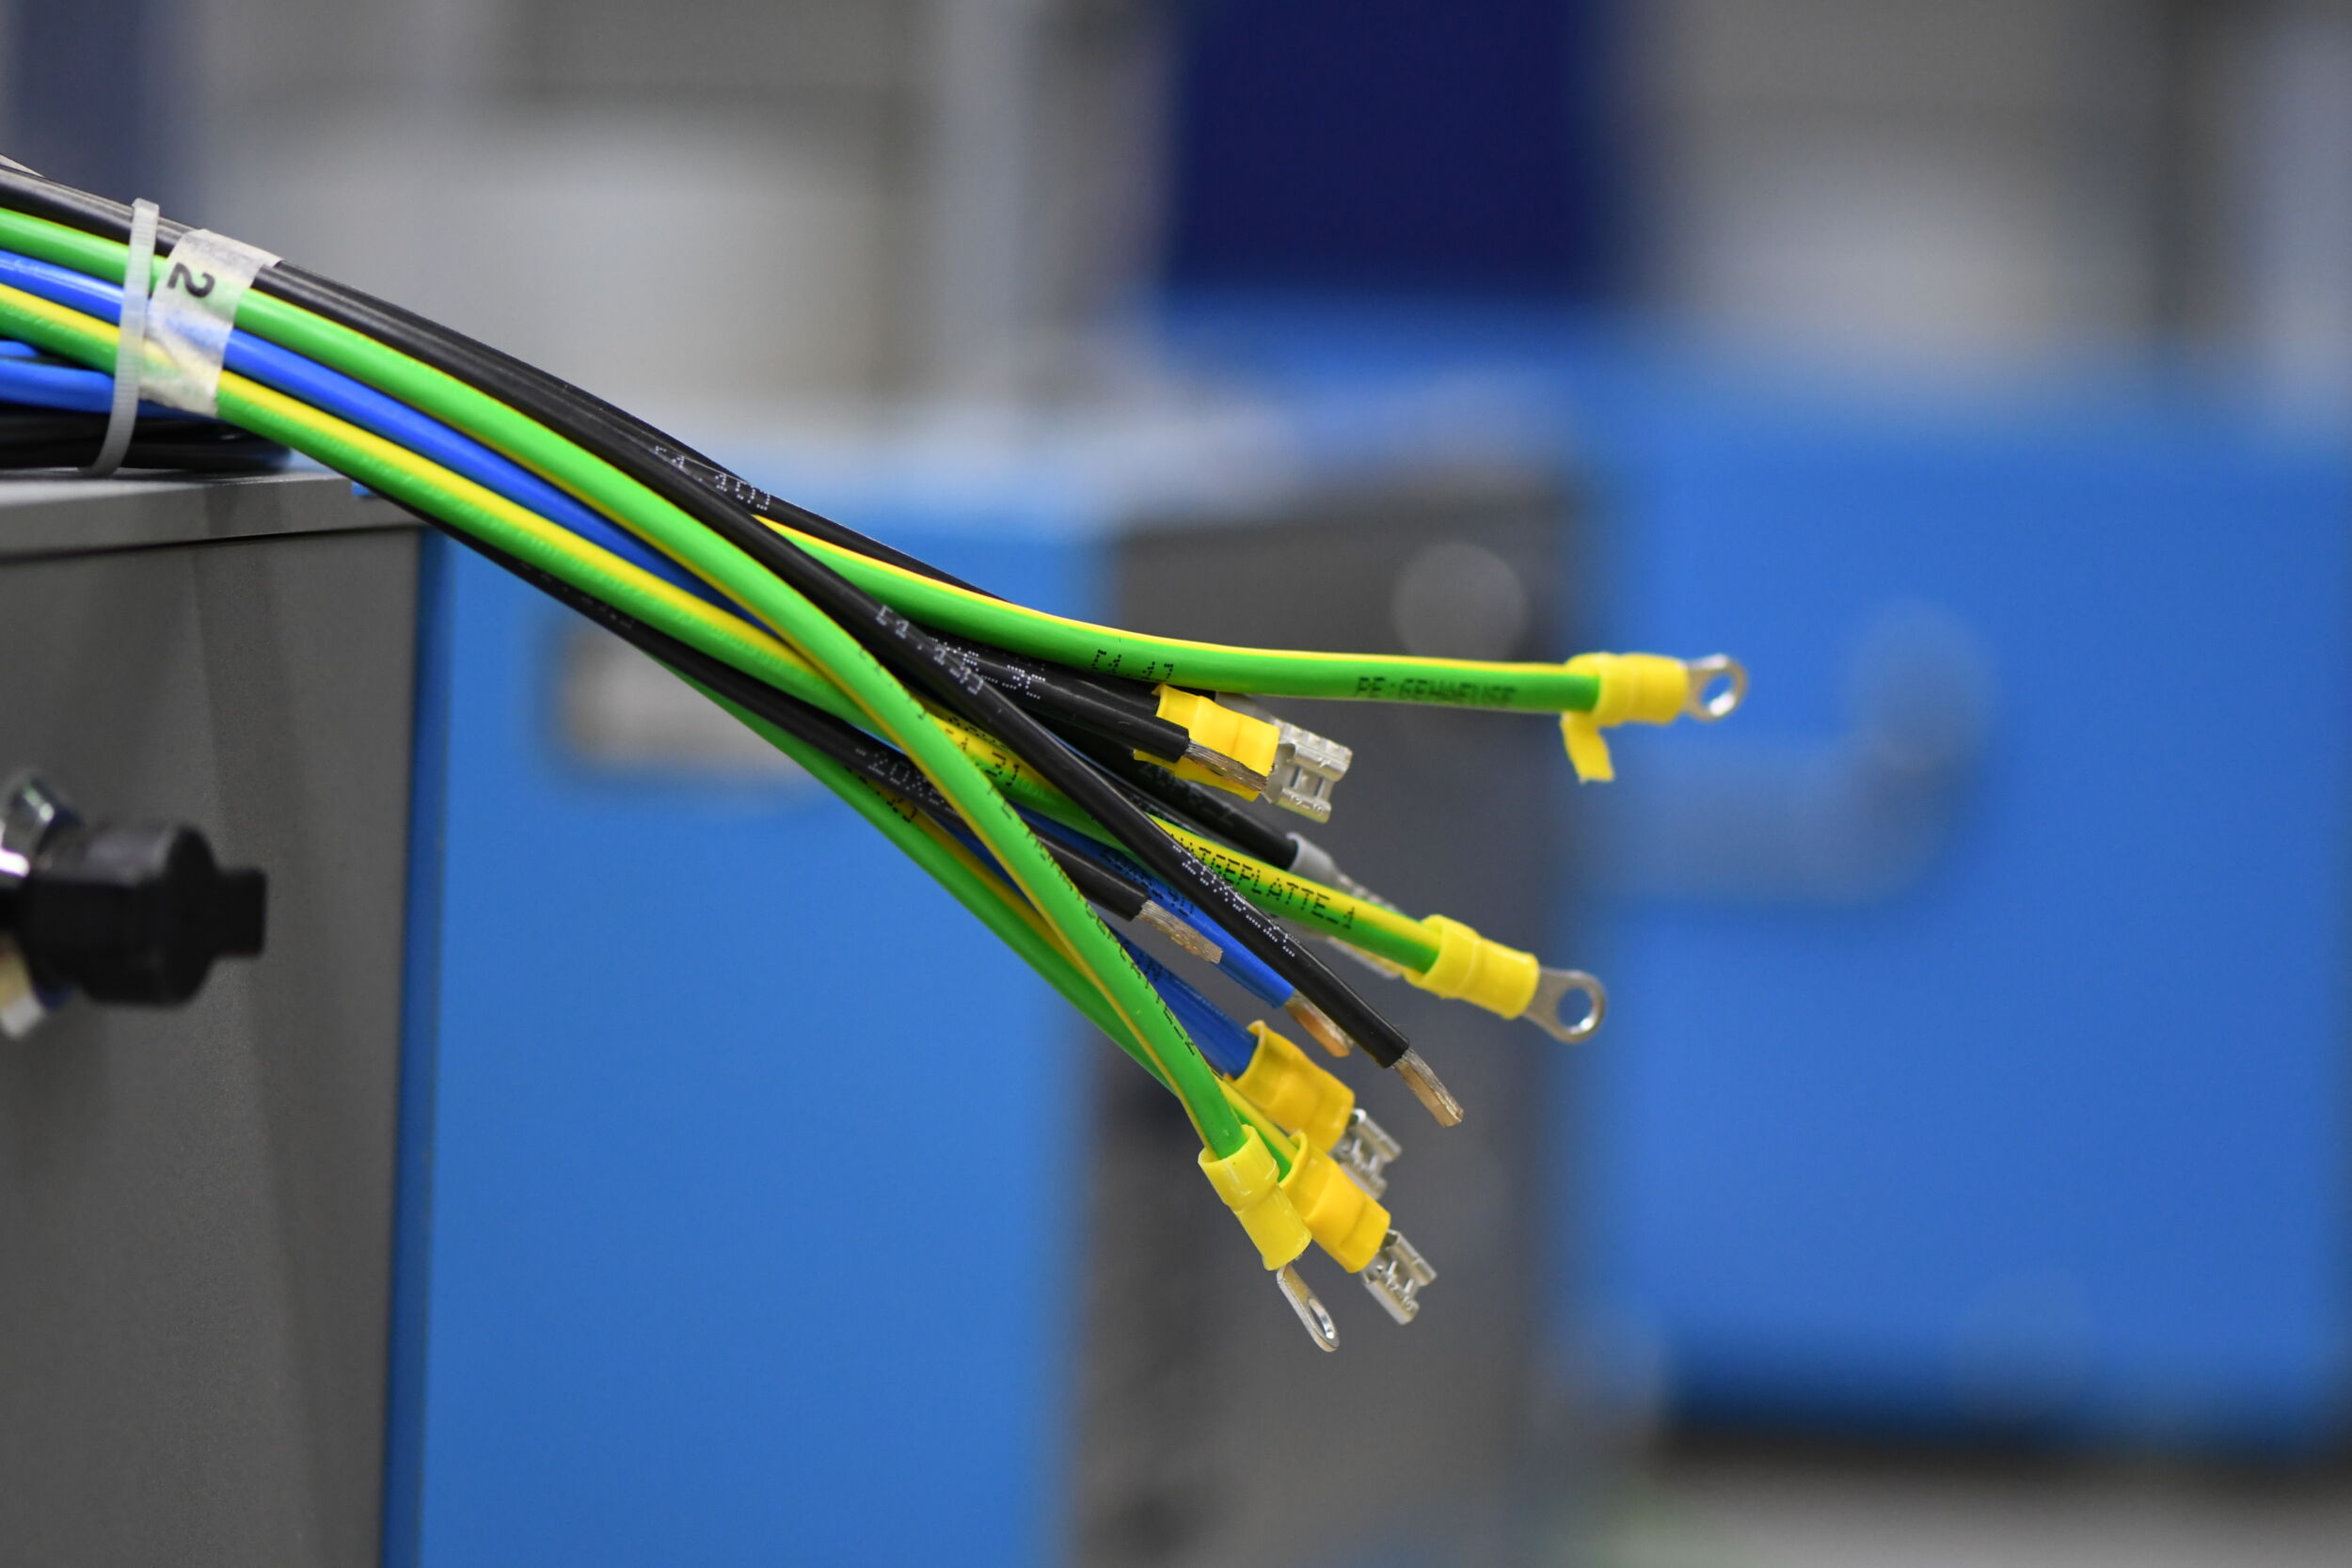
Von der Anforderungsanalyse bis zur automatisierten Fertigung
Was moderne Kabelkonfektion ausmacht
Moderne Kabelkonfektion beginnt mit einer sorgfältigen Analyse der Kundenanforderungen, nutzt digitale Engineering-Daten für eine reproduzierbare…
-
Jedes zweite Unternehmen sieht Bürokratie als größtes Standortproblem
Die Hälfte der deutschen Unternehmen nennt Bürokratie und Regulierung als größtes Problem des Wirtschaftsstandorts Deutschland.
-
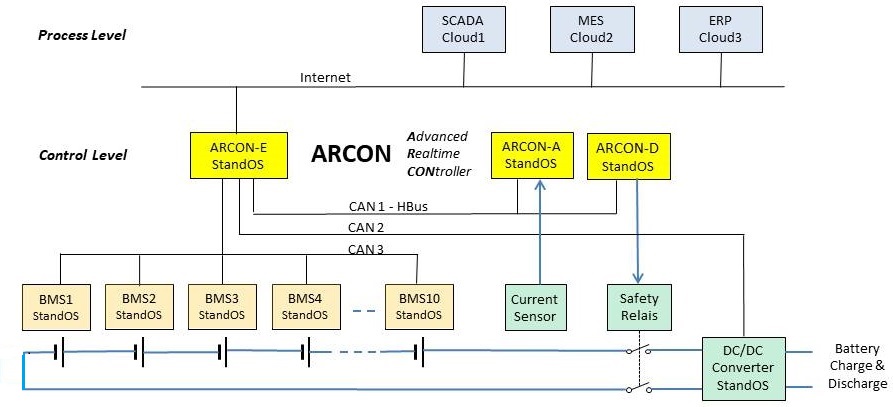
Feldbuskoppler für durchgängige IIoT-Architekturen
Wie sich Prozessdaten vom Sensor bis zur Cloud integrieren lassen
Prozessdaten bilden die Basis für Condition Monitoring, Predictive Maintenance und zunehmend auch KI-Anwendungen. Doch dafür…
-
Dark Factory: Visionäre Automatisierung oder technisches Schreckgespenst?
In der modernen Fertigungsindustrie wird das Konzept der Dark Factory – einer vollautomatisierten Produktionsstätte, die…
-
DIP-Motoren kombinieren hohe Beschleunigung mit hohem Drehmoment bei kleinem Bauraum
Drehmoment trifft Dynamik
Mit dem DIP hat AMKmotion eine neue Synchron-Servomotorengeneration entwickelt, die zwischen den Baureihen DT und…