Die Einführung eines Informationssicherheits-Managementsystems (ISMS) nach ISO27001 ermöglicht es, Informationssicherheit im Unternehmen dauerhaft zu steuern und zu verbessern. Eine praktische Hilfe dazu ist der Leitfaden von TÜV Rheinland, der konkrete Sicherheitslücken aufzeigt, die bei der Implementierung eines ISMS oft unter den Tisch fallen. Der 20-seitige Leitfaden stellt eine ganze Reihe typischer Sicherheitslücken vor und liefert Hinweise, wie sich diese effektiv beheben lassen.
Leitfaden zum Sicherheitsmanagment nach ISO27001
TÜV Rheinland AG
-
75 Prozent kleiner als RJ45
Kompakte Ethernet-Schnittstelle jetzt für EtherNet/IP spezifiziert
Die ODVA hat die kompakte ix-Industrial-Schnittstelle für Ethernet/IP-Netzwerkanwendungen spezifiziert.
-
Schaltschrank und dezentrale Automation nahtlos kombiniert
Platzsparen beim Retrofit
Bei der Integration von automatisierten Prozessen in bestehende Produktionslinien stoßen Maschinenbauer oft an Grenzen: Die…
-
Ultraschallsensorik
Robust messen fürs IIoT: Ultraschallsensor mit IO-Link
Für die Automation im Zeitalter des IIoT sind Multitask-ing-Sensoren gefragt. Neben zuverlässigen Messwerten sollen sie…
-
Bedienen und Beobachten
Warum Wöhler Safe-Wireless-HMIs von Keba als konkurrenzlos betrachtet
Nur wenige Autostunden vom Keba-Hauptsitz entfernt entwickelt und produziert Wöhler Bohemia Maschinen für die Bürstenfertigung.…
-
Servitization im Maschinenbau
Wie aus Maschinenverkauf neue Service-Geschäftsmodelle werden
Industrieunternehmen erwarten von Maschinenbauern und Automatisierungsanbietern leistungsfähige Maschinen oder Anlagen, aber auch Verfügbarkeit, planbare Betriebskosten…
das könnte sie auch interessieren
-
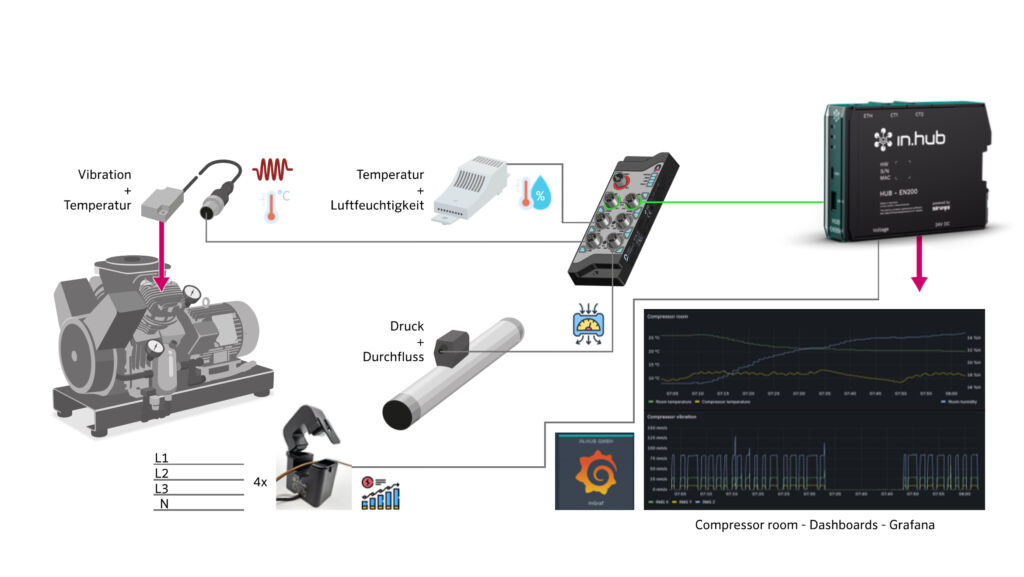
Zustandsüberwachung im Kompressorraum zum Nachrüsten
Druckluft mit Durchblick