Snort ist ein Network Instrusion Detection System (NIDS) zur Überwachung des Netzwerkverkehrs. Die freie, von Sourcefire entwickelte Software versucht, verdächtige Aktivitäten und Verbindungen zu erkennen. Die Anwendung nutzt Protokoll-Analyse und Mustersuche, um Würmer, Angriffe auf CGI-Skripte oder Port-Scans und Pufferüberläufe zu registrieren. Die neue Version 2.9.2 ergänzt Snort um Protokolle, die in Industriesteuerungen zum Einsatz kommen, um auch vor Angriffe auf SCADA-Systeme zu schützen. Integriert haben die Entwickler bisher die Prodokolle DNP3 und Modbus. Wie Sourcefire in einem Blogeintrag schreibt, planen die Entwickler, in Zukunft weitere SCADA-Protokolle zu unterstützen. Dazu bittet das Unternehmen um Unterstützung bei der Entwicklung und Anregungen für zukünftige Programmversionen.
Netzwerküberwachung für Industriesteuerungen
Sourcefire, Inc
-
Neuer Geschäftsführer von Schlegel USA
Thomas Straub ist seit Anfang Oktober neuer Geschäftsführer von Schlegel USA.
-
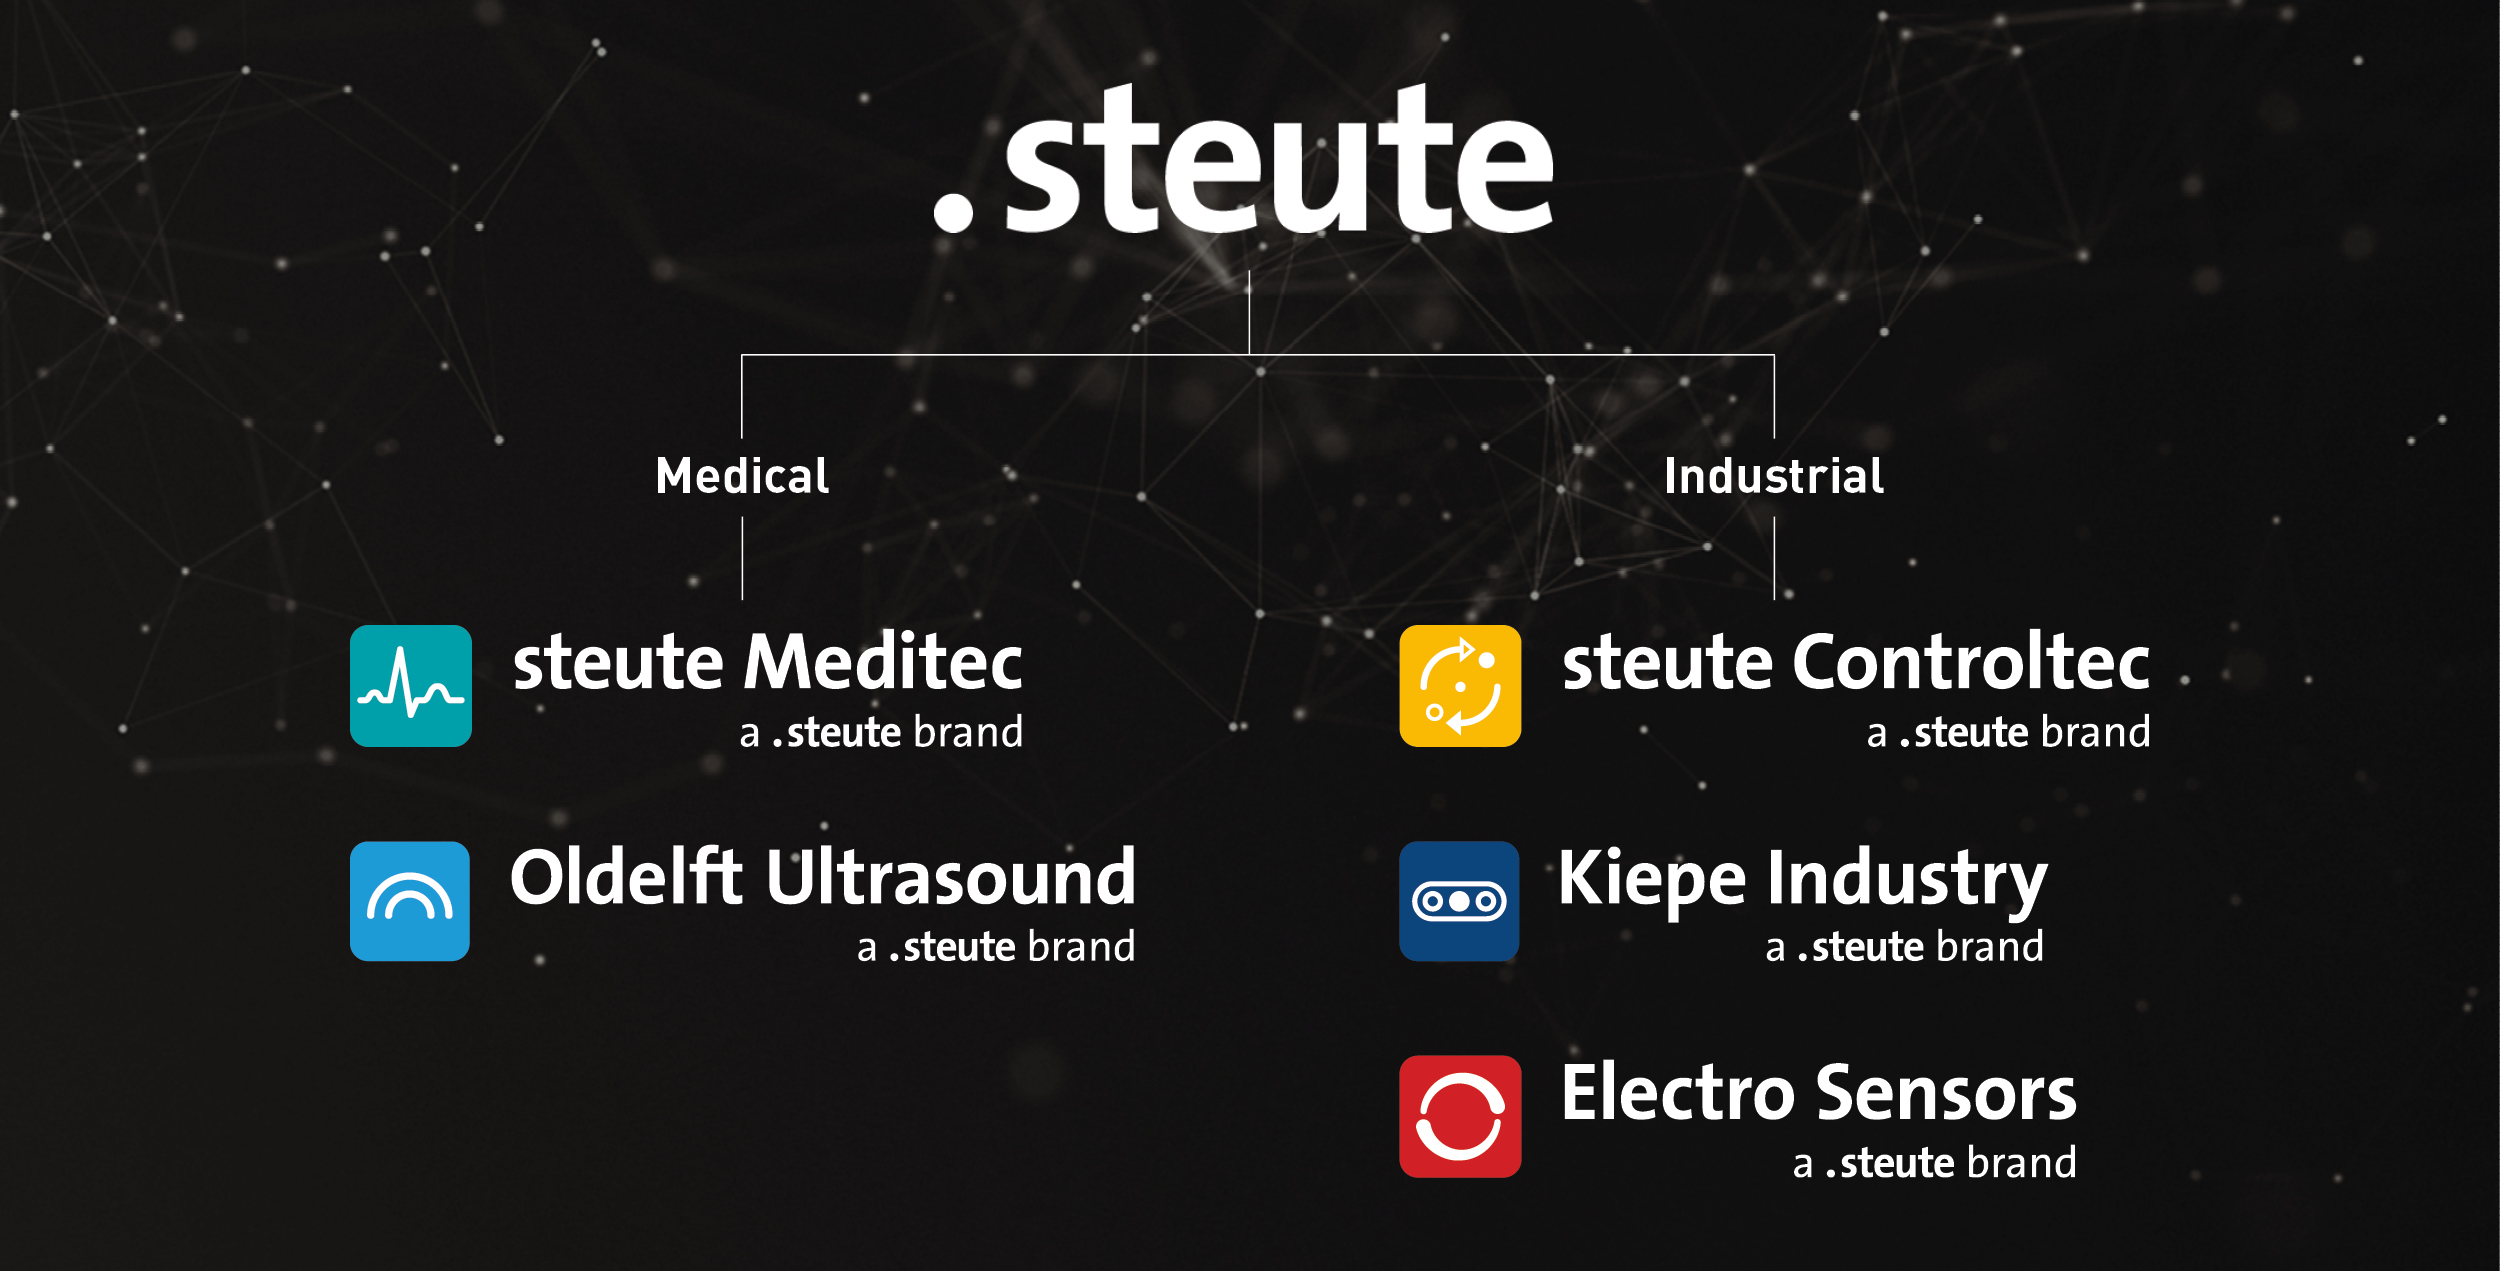
Steute richtet Markenarchitektur neu aus
Steute Technologies richtet die Markenarchitektur der Gruppe neu aus.
-
Auftragseingang im Verarbeitenden Gewerbe im August: -10,6% zum Vormonat
Der reale (preisbereinigte) Auftragseingang im Verarbeitenden Gewerbe ist nach vorläufigen Angaben des Statistischen Bundesamtes (Destatis)…
-
Unternehmen sehen erhebliche Sicherheitsrisiken
Eine repräsentative Unternehmensbefragung des TÜV-Verbands und des Bundesamts für Sicherheit in der Informationstechnik (BSI) zu…
-
Automatisierung für flexible Verpackungssysteme
@PA_Grundschrift:Auf der Interpack präsentierte SEW sein Automatisierungsportfolio für flexible Verpackungsanlagen.
das könnte sie auch interessieren
-
Elektro- und Steuerungstechnik der neuen Friesenbrücke
Wie sich Europas größte Hub-Drehbrücke sicher bewegen lässt