Die zunehmende Digitalisierung bringt für Produktionsumgebungen drei zentrale Herausforderungen mit sich. Unterschiedliche Protokolle, verschiedene Generationen von Maschinensteuerungen und Legacy-IT führen häufig zu einem schwer wartbaren Flickenteppich. Gleichzeitig vergrößert sich mit jedem Endgerät und jeder zusätzlichen Schnittstelle die potenzielle Angriffsfläche. Besonders kritisch sind Geräte, die ohne sichere Gateways direkt mit der Cloud verbunden sind. Hinzu kommt die Verwaltung der eingesetzten Software. Ohne eine zentrale Update-Strategie steigen sowohl die Sicherheitsrisiken als auch der Aufwand, regulatorische Anforderungen wie den Cyber Resilience Act (CRA) zu erfüllen.
Der Edge-Layer als Architekturmodell
Der Edge-Layer setzt an diesen Herausforderungen an und ist mehr als eine technische Schicht. Er bildet einen strategischen Rahmen, der Integration, Sicherheit, Skalierbarkeit und Wartbarkeit verbindet. Drei Prinzipien stehen dabei im Mittelpunkt.
- Klare Ebenen-Architektur: Definierte Funktionen, standardisierte Datenflüsse und Schnittstellen schaffen Transparenz und erleichtern Integration und Skalierung. Neue Technologien, Anwendungen und Protokolle lassen sich ergänzen, ohne bestehende Systeme grundlegend zu verändern.
- Automatisiertes Update- und Lifecycle-Management: Ein nachhaltiger Edge-Layer-Ansatz umfasst den gesamten Software- und Betriebssystem-Lebenszyklus – von der Erstinstallation über Updates bis zur Stilllegung. Container-Technologien wie Docker ermöglichen reproduzierbare und skalierbare Software-Rollouts und erleichtern die Verwaltung großer Geräteflotten über mehrere Standorte hinweg.
- Security auf allen Ebenen: Sicherheit ist integraler Bestandteil der Architektur. Gehärtete Betriebssysteme, verschlüsselte Protokolle, sichere Remote-Zugriffe und definierte Zugriffsrechte reduzieren Risiken und schaffen die Voraussetzung für eine durchgängige Absicherung der Datenwege.
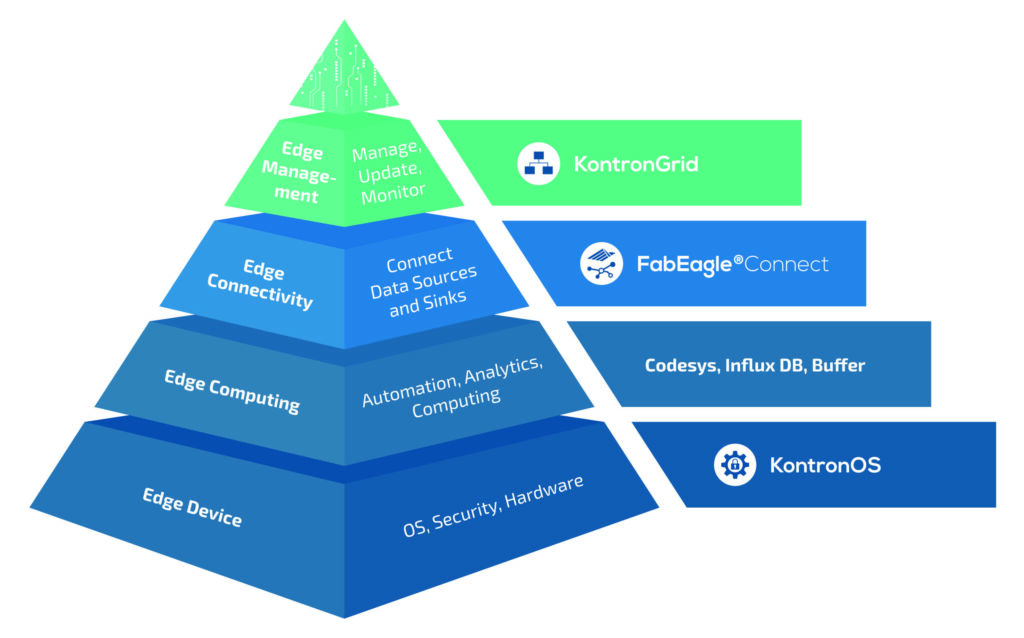
Edge Devices: Sichere Basis an der Maschine
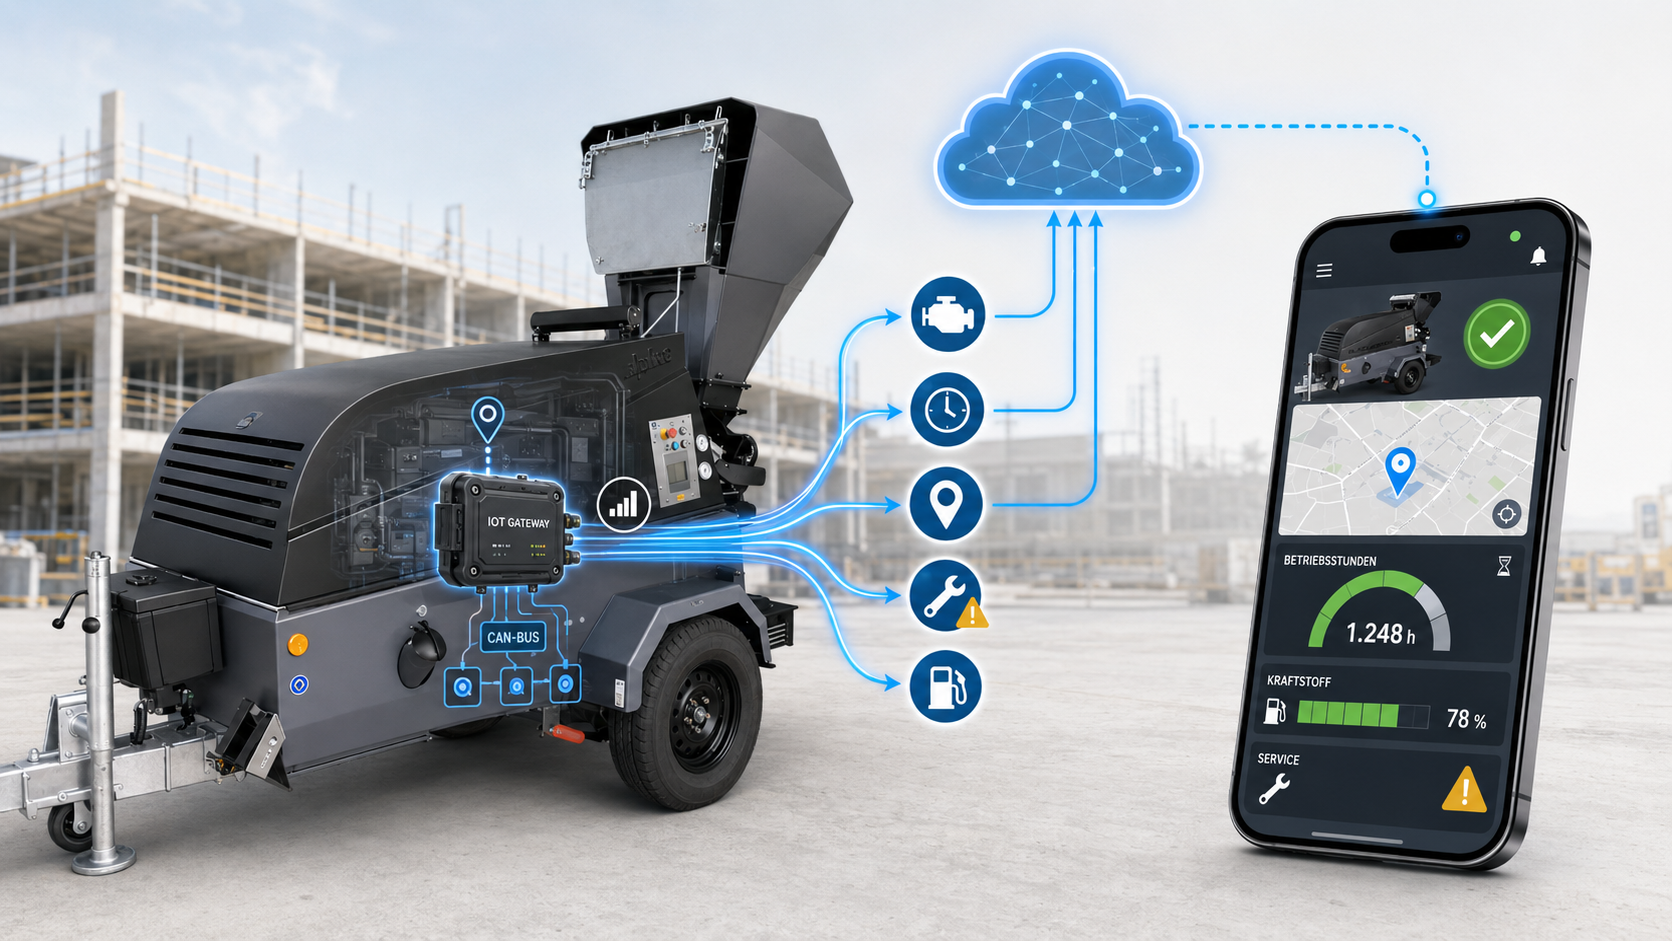
Edge-optimierte Industrie-PCs bilden die Basis der Architektur. Sie erfassen und bündeln Daten direkt an Maschinen und Anlagen und überführen sie in die benötigten Formate. Dadurch lassen sich die Zahl direkter Cloud-Verbindungen reduzieren und mögliche Angriffsflächen verkleinern.
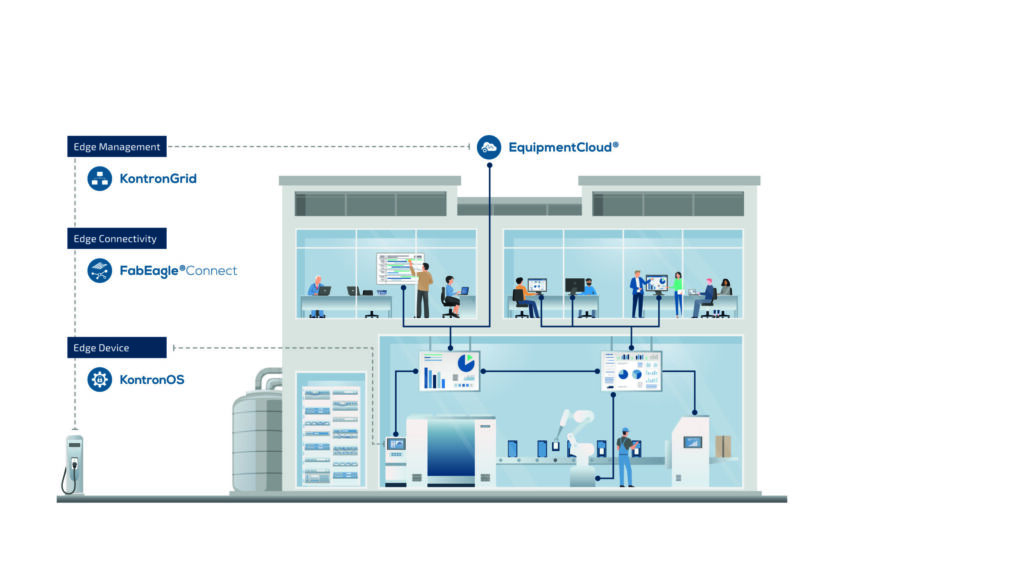
Kontron setzt dafür beispielsweise auf Systeme der KBox-Serie oder den AL i.MX8M Mini in Kombination mit dem gehärteten Linux-basierten Betriebssystem KontronOS. Sicherheits- und Funktionsupdates lassen sich über Container-Technologien verteilen, sodass auch größere Gateway-Flotten zentral verwaltet und langfristig aktuell gehalten werden können. Das Zusammenspiel von Hard- und Software erleichtert dabei Support und Pflege.
Edge Computing: Verarbeiten vor Cloud-Upload
Große Datenmengen lassen sich bereits nah an der Maschine auf Gateways oder in Produktionsleitsystemen wie FabEagle LC vorverarbeiten. Dadurch sinkt der Bandbreitenbedarf, gleichzeitig werden Latenzen reduziert. Das ist z.B. für KI-basierte Bildanalysen oder die Berechnung von Kennzahlen relevant. Auf lokalen Systemen können Daten aggregiert und analysiert werden, bevor ausgewählte Informationen in die Cloud gelangen. Ein Beispiel ist die optische Qualitätskontrolle: Bilddaten werden mit KI-Algorithmen direkt auf dem Gateway analysiert. An übergeordnete Systeme wird anschließend nur das Ergebnis – etwa OK oder NOK – übertragen. Das reduziert die Datenlast und ermöglicht zugleich unmittelbar notwendige Prozessanpassungen.
Edge Connectivity: Schnittstellen integrieren
Eine weitere Aufgabe des Edge-Layers ist die Standardisierung der Datenintegration. Im Produktionsalltag treffen OPC UA, MQTT, REST-APIs und klassische Protokolle wie Modbus auf unterschiedliche Systeme und Datenformate. Middleware-Lösungen wie FabEagle Connect übernehmen dabei die Verbindung der Schnittstellen und die Transformation der Daten. Damit lassen sich unterschiedliche Maschinen und Systeme in eine einheitliche Datenarchitektur integrieren. Nutzermanagement, verschlüsselte Kommunikation und eine zentrale Verwaltung der Software erhöhen zusätzlich Betriebssicherheit und Wartbarkeit.
Edge Management: Geräte zentral verwalten
Mit zunehmender Zahl angebundener Geräte wird ein zentrales Device- und Software-Management zum wesentlichen Bestandteil der Architektur. Hunderte oder Tausende Gateways über verschiedene Standorte hinweg manuell aktuell und sicher zu halten, ist kaum praktikabel. Cloud-basierte Lösungen wie EquipmentCloud und KontronGrid ermöglichen Remote-Updates, Monitoring und Flottenmanagement. Software kann z.B. zentral als Docker-Image bereitgestellt und an angebundene Geräte verteilt werden. Diagnose- und Logging-Funktionen unterstützen zudem dabei, Störungen schneller zu erkennen und zu beheben. Damit bildet das zentrale Management die Voraussetzung, Edge-Architekturen über einzelne Maschinen oder Fertigungslinien hinaus zu skalieren.
In drei Schritten zur Edge-Layer-Architektur
Für die strukturierte Einführung eines Edge-Layers bietet sich ein Vorgehen in drei Schritten an:
- 1. Spezifikation: Zunächst werden Maschinenlandschaft, vorhandene Schnittstellen und Protokolle, Sicherheitsanforderungen sowie die Netzwerk-Topologie erfasst.
- 2. Referenzarchitektur: Darauf aufbauend werden die gewünschten Ebenen, Security-Maßnahmen, Update-Prozesse sowie Verantwortlichkeiten zwischen IT und OT definiert.
- 3. Pilotprojekt: Anschließend wird ein repräsentativer Bereich ausgewählt und mit konkreten Zielen – etwa einer Cloud-Anbindung oder der Implementierung eines Dashboards – prototypisch umgesetzt. Falls erforderlich, wird vorhandene Hardware ergänzt oder ausgetauscht.
Auf diese Weise lässt sich die Architektur zunächst in einem überschaubaren Umfeld validieren und anschließend auf weitere Maschinen, Linien oder Standorte übertragen.
Strukturen für weitere Digitalisierung schaffen
Entscheidend für eine leistungsfähige Edge-Architektur ist nicht die einzelne Technologie, sondern das Zusammenspiel von Edge Devices, Betriebssystem, Connectivity, lokaler Datenverarbeitung und zentralem Device-Management. Erst daraus entsteht eine durchgängige Infrastruktur, die sich sicher betreiben und skalieren lässt. Der Edge-Layer schafft damit eine strukturierte Grundlage, um Produktionsdaten sicher und wirtschaftlich zu nutzen. Klare Architekturen, automatisiertes Lifecycle-Management und Security-by-Design reduzieren Integrationsaufwand und Risiken und erleichtern die Skalierung über Maschinen, Linien und Standorte hinweg. Zugleich entsteht eine belastbare Basis für datengetriebene Anwendungen und den Einsatz von KI.