Seit Dezember 2024 ist der Cyber Resilience Act (CRA) der EU in Kraft. Er soll die Cybersicherheit von Produkten mit digitalen Elementen in Europa erhöhen und Anwender sowie Unternehmen besser vor Manipulationen und Cyberangriffen schützen. Künftig dürfen nur noch Produkte auf dem europäischen Markt bereitgestellt werden, die den Anforderungen des CRA entsprechen. Die Verordnung betrifft Produkte mit digitalen Elementen, die direkt oder indirekt mit Geräten oder Netzwerken kommunizieren. Ausnahmen gelten unter anderem für Produkte, die nur vorübergehend auf Messen gezeigt werden, sowie für Bereiche mit bereits strengeren Regelungen, etwa Medizintechnik, Automobilindustrie oder Luftfahrt. Übergeordnetes Ziel des CRA ist die Schaffung eines höheren Sicherheitsniveaus im digitalen Raum, indem ausschließlich hinreichend geschützte Produkte auf dem europäischen Markt angeboten werden und dadurch eine sichere Nutzung für Anwender und Unternehmen gewährleistet wird.
Mehr Regeln für die Cybersicherheit
Da digitale Komponenten heute in zahlreichen Produkten enthalten sind, betrifft die Umsetzung des CRA deutlich mehr Unternehmen, als zunächst vermutet wird. Europäische Unternehmen müssen die Anforderungen bis zum Ende der Übergangsfrist im Jahr 2027 erfüllen. Bei Verstößen drohen Geldbußen bis 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes, wobei der jeweils höhere Betrag maßgeblich ist.
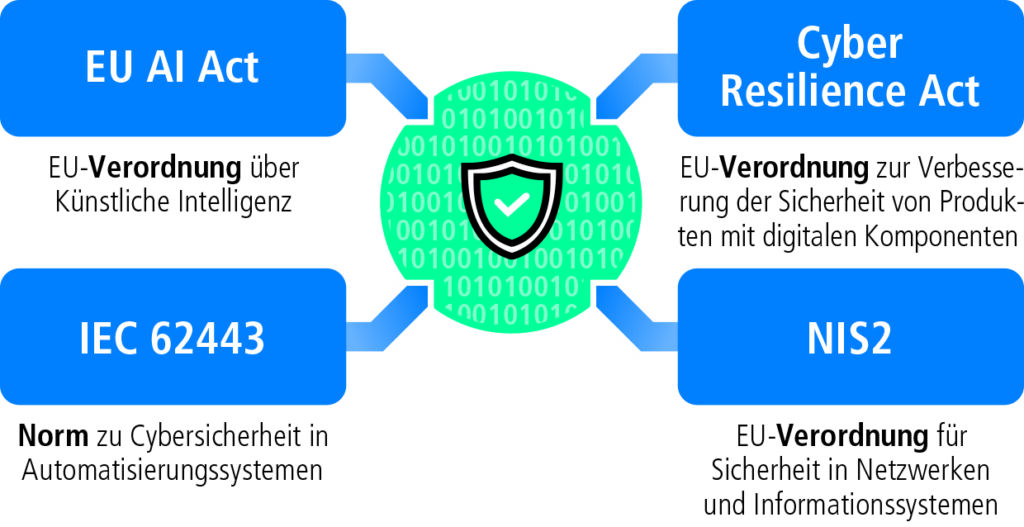
Neben dem CRA existieren weitere relevante Regelwerke im Bereich Cybersicherheit, darunter das EU-Gesetz zur künstlichen Intelligenz, die internationale Norm IEC62443 für Embedded-Geräte in Automatisierungssystemen sowie die EU-Richtlinie NIS2 zur Sicherheit von Netzwerken und Informationssystemen. Der CRA konzentriert sich speziell auf die Sicherheit von Produkten mit digitalen Komponenten.
CodeMeter-Technologie unterstützt
Diese CRA-Anforderungen können durch die CodeMeter-Technologie von Wibu-Systems erfüllt werden:
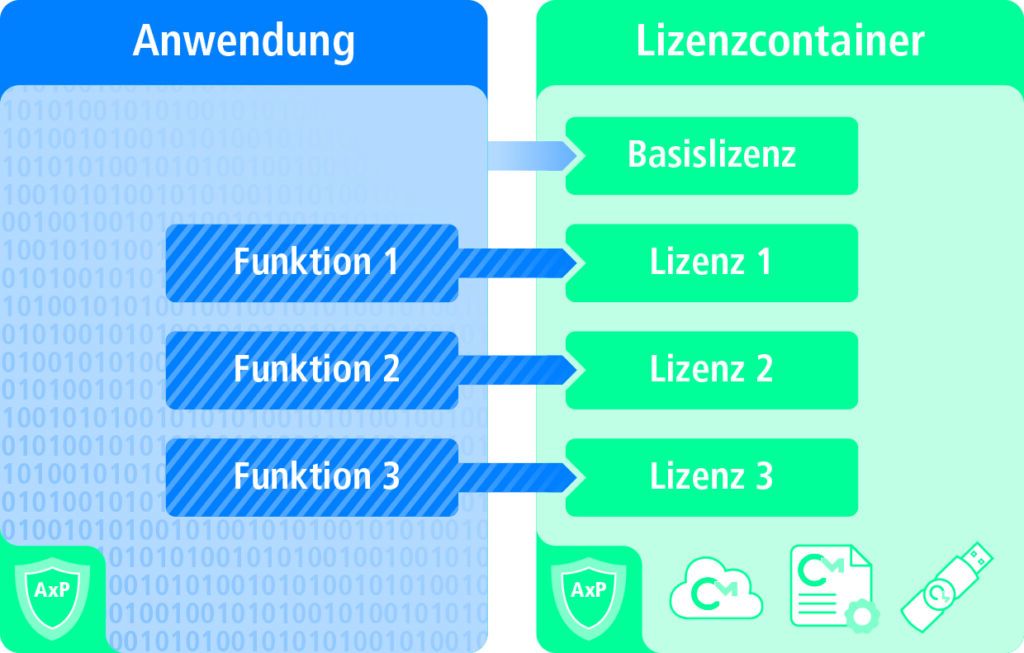
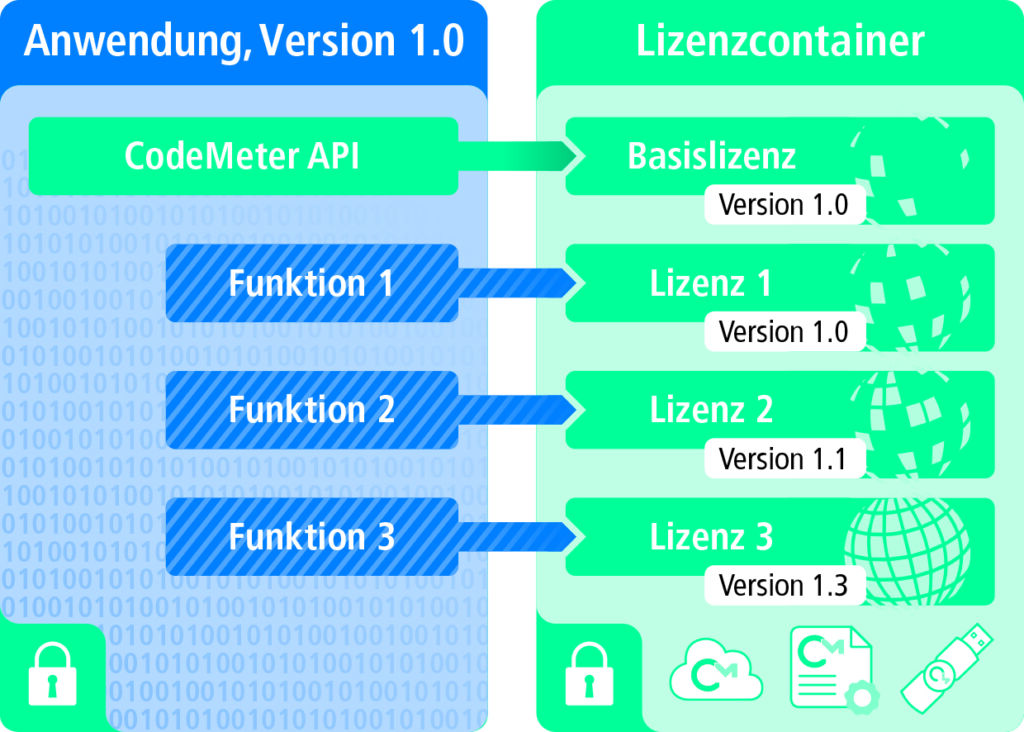
- Maßnahmen zur Wiederherstellung der Compliance (Artikel 13 Absatz 21 CRA): Treten bei Produkten mit digitalen Elementen sicherheits- oder compliancebezogene Probleme auf, müssen Hersteller geeignete Korrekturmaßnahmen umsetzen können. Ist dies nicht möglich, muss das betroffene Produkt vom Markt genommen werden. Dafür ist entscheidend, dass Hersteller wissen, welcher Kunde welches Produkt in welcher Version nutzt, um gezielt informieren und Updates bereitstellen zu können. Mit CodeMeter und den zugehörigen Tools erhalten Hersteller Transparenz über Kunden, Produkte und eingesetzte Lizenzen. Die Nutzungsrechte werden in Lizenzcontainern gespeichert. Im Rahmen einer Änderung der Nutzungsrechte wird die betreffende Lizenz gezielt aus dem Lizenzcontainer entfernt, sodass der Anwender diese nicht länger verwenden kann; bei Bedarf kann anschließend eine neue Lizenz hinzugefügt werden. Ein solcher Vorgang kann beispielsweise erforderlich sein, wenn eine Lizenz nicht mehr kompatibel ist oder wenn eine regional beschränkte Lizenz unzulässigerweise in einer anderen Region genutzt wird. Mit CodeMeter License Central oder dem CodeMeter License Portal können Hersteller Lizenzen im Feld komfortabel, transparent und auch über mehrere Ebenen hinweg verwalten. Darüber hinaus lassen sich Rollen und Berechtigungen systematisch über unterschiedliche Ebenen hinweg zuordnen. Auf diese Weise verfügen Hersteller jederzeit über einen aktuellen Überblick über den Status der im Feld eingesetzten Lizenzen.
- Zugriffskontrolle (Anhang I Teil I (2d) CRA): Identitäten werden im Rahmen der Zugriffskontrolle geprüft und verwaltet, um festzulegen, wer auf eine Software zugreifen darf und in welchem Umfang deren Nutzung zulässig ist. Hersteller sind verpflichtet, Schutzmechanismen gegen eine unautorisierte Nutzung einzurichten. Dies kann beispielsweise durch Authentifizierungsverfahren oder durch Managementsysteme mit differenzierten Berechtigungsstrukturen umgesetzt werden. Mit CodeMeter kann jeder Softwareversion eine eindeutige Lizenz zugewiesen werden. Darüber hinaus lassen sich länderspezifische sowie nutzer- oder rollenbasierte Lizenzmodelle definieren. Hersteller können zudem kryptografische Schlüssel selbst erzeugen und als Secret Data in der Lizenz speichern. Diese Schlüssel können verwendet, jedoch nicht ausgelesen werden. License Central ermöglicht deren sicheres Ausrollen auf Endgeräte.
- Vertraulichkeit und Integrität von Daten (Anhang I Teil (2e, 2f) CRA): Daten mit dem Status ‚unverfälscht‘ gelten als vertraulich und frei von Manipulationen. Insbesondere bei Bibliotheken ist sicherzustellen, dass ausschließlich die vorgesehene und unveränderte Version verwendet wird und nicht eine manipulierte Variante zum Einsatz kommt. Die in den CodeMeter-Lizenzen hinterlegten kryptografischen Schlüssel ermöglichen durch Verschlüsselung und Signaturen die Validierung solcher Bibliotheken. Über die CodeMeter API lassen sich Daten prüfen und signieren; mit der CodeMeter Protection Suite können Hersteller diese Anforderungen umfassend umsetzen.
- Sicherstellung der Compliance: Um jederzeit nachvollziehen zu können, wo sich welche Lizenz befindet und welchen Status sie aufweist, benötigen Hersteller ein hohes Maß an Transparenz über die ausgerollten Lizenzen. Über das License Portal können hierfür definierte Stufen für die Lizenzverteilung eingerichtet werden. Auf diese Weise ist es beispielsweise möglich, verschiedene OEM-Partner anzulegen, die ihrerseits ihre jeweiligen Kunden verwalten. Unabhängig von diesen Ebenen behalten Hersteller jederzeit den Überblick darüber, welche Lizenz welchem Kunden zugeordnet ist. Die Nachvollziehbarkeit der im Feld eingesetzten Lizenzen bleibt somit durchgängig gewährleistet.
Die CodeMeter-Technologien unterstützen Softwarehersteller dabei, ihre Produkte zu schützen, flexibel zu lizenzieren und zugleich wesentliche Anforderungen des CRA zu adressieren. Durch die gezielte Definition und Lizenzierung einzelner Softwarefunktionen lassen sich Sicherheits- und Compliance-Vorgaben effizient umsetzen. Gleichzeitig können wiederkehrende Erlösmodelle geschaffen werden, die dazu beitragen, den Aufwand für die CRA-konforme Ausgestaltung wirtschaftlich sinnvoll zu nutzen.