Warum ist Security mittlerweile eine Grundvoraussetzung für die industrielle Kommunikation?
Die industrielle Automatisierung durchläuft einen tiefgreifenden Wandel. Die Vernetzung, die früher auf isolierte Produktionszellen beschränkt war, erstreckt sich nun zunehmend über ganze Werke, Unternehmen und sogar cloudbasierte Dienste. Infolgedessen ist Cybersicherheit kein Spezialthema mehr, sondern eine grundlegende Voraussetzung für einen sicheren und zuverlässigen Betrieb. Cyberbedrohungen, die auf OT-Umgebungen abzielen, wurden und werden immer raffinierter. Dass Security nicht länger als optionales Zusatzmodul betrachtet werden kann, verdeutlicht auch das Whitepaper der Industrial Ethernet Security Harmonization Group (ISHG) ‚Whitepaper on human user authentification in the OT environment‘. Cybersicherheit muss vielmehr als integraler Bestandteil der Systemkonzeption, -bereitstellung und des Systembetriebs durch eine Kombination aus sicheren Protokollen, sicheren Architekturen und organisatorischen Maßnahmen behandelt werden.
Welches Kernproblem soll das Whitepaper mit seinem risikobasierten Ansatz lösen, und warum reicht eine rein protokollzentrierte Sichtweise auf Sicherheit nicht aus?
Eines der häufigsten Missverständnisse in der industriellen Cybersicherheit ist die Annahme, dass Sicherheit allein anhand der Technologien und des Kommunikationsprotokolls selbst bestimmt werden kann. Die Realität ist komplexer. Die Sicherheitslage eines industriellen Systems hängt davon ab, wie ein Protokoll eingesetzt wird, in welcher Umgebung es betrieben wird und welche zusätzlichen Schutzmaßnahmen implementiert sind. Ein Protokoll, das in einer physisch isolierten Produktionsumgebung vollkommen akzeptabel sein mag, könnte unzureichend sein, wenn es Unternehmensnetzwerken oder Fernzugriffsszenarien ausgesetzt ist.
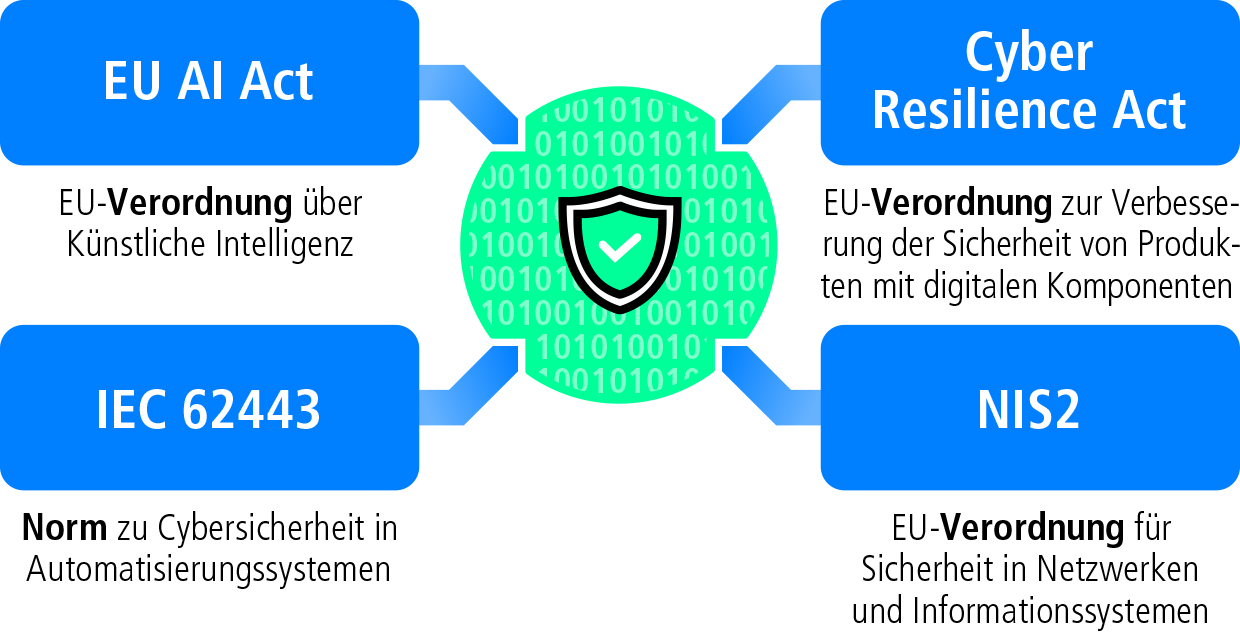
Das Whitepaper folgt daher der risikobasierten Methodik der Normen EN40000-1-2 und IEC62443. Anstatt zu fragen, ob ein Protokoll ’sicher‘ oder ‚unsicher‘ ist, wird bewertet, wie Kommunikationstechnologien in einem betrieblichen Kontext sicher eingesetzt werden können.
Welche Rolle spielen in industriellen Protokollen Zonen und Leitwege, Netzwerksegmentierung sowie organisatorische Maßnahmen neben den integrierten Sicherheitsfunktionen?
Die Norm IEC62443 führt die Konzepte von Zonen und Leitwegen ein, die Organisationen dabei helfen, Vertrauensgrenzen und sichere Kommunikationswege zu definieren. Diese Architekturprinzipien ermöglichen es, industrielle Systeme entsprechend den Risiken und betrieblichen Anforderungen zu segmentieren.
Selbst industrielle Ethernet-Protokolle, die erweiterte Sicherheitsfunktionen wie Authentifizierung, Integritätsschutz und Verschlüsselung bieten, sind nach wie vor auf organisatorische und externe physische Schutzmaßnahmen angewiesen. Beispiele hierfür sind Zugangskontrollverfahren, Personalschulungen, der physische Schutz von Geräten, sichere Wartungsprozesse und der kontrollierte Zugang zu Netzwerken.
Sicherheit liegt daher nicht allein in der Verantwortung eines Protokolls. Die gemeinsame Verantwortung tragen Produktanbieter, Systemintegratoren, Anlagenbetreiber und Dienstleister gemeinsam. Die widerstandsfähigsten Systeme kombinieren Sicherheit auf Protokollebene mit Netzwerksegmentierung, physischer Sicherheit und betrieblicher Governance.
Was bedeutet in diesem Zusammenhang eine ‚offene‘ und ’neutrale‘ Sicherheitsimplementierung in Netzwerken, und warum ist das für Anwender wichtig?
Die ISHG erörtert in dem ‚Whitepaper on human user authentification in the OT environment‘ die offenen Sicherheitstechnologien OpenID Connect und x.509-Zertifikate, die Beispiele für sichere Methoden zur Authentifizierung von Benutzern und Geräten enthalten. Zwar gibt es auch andere Möglichkeiten der Authentifizierung, doch OpenID Connect und x.509 sind im Internet weit verbreitet, um Identitäten zu überprüfen, Daten zu sichern und Vertrauen zwischen verschiedenen Computersystemen aufzubauen. Offene Sicherheitsstandards und -technologien können für mehr Transparenz, Kosteneffizienz und Interoperabilität sorgen.
Wie hilft der Ansatz des Whitepapers dabei, verschiedene Protokolle und Technologien wie Ethernet/IP, Hart-IP, OPC UA, Profinet, IO-Link und andere auf einheitliche und praktische Weise zu bewerten, ohne isolierte Lösungen zu schaffen?
Das Whitepaper vermeidet bewusst eine Rangfolge der Protokolle oder die Erklärung einer einzelnen Technologie als allgemein überlegen. Stattdessen wird ein gemeinsamer Bewertungsrahmen geschaffen, der auf Risikomanagement, Einsatzkontext und betrieblichen Anforderungen basiert. Bereits heute haben einige Experten aus Standardisierungsorganisationen spezielle Richtlinien für eine sichere Implementierung veröffentlicht, die auf unserem Ansatz basieren.
In Verbindung mit den jeweiligen Richtlinien für die sichere Implementierung trägt unser gemeinsames ISHG-Working-Group-Paper dazu bei, isolierte Einzellösungen zu vermeiden. Dadurch lassen sich die verschiedenen Technologien nach einheitlichen Kriterien vergleichen. Gleichzeitig wird berücksichtigt, dass unterschiedliche Protokolle für unterschiedliche Anwendungsfälle und betriebliche Randbedingungen entwickelt wurden.
Welche Bedeutung hat das Whitepaper vor dem Hintergrund aktueller regulatorischer Anforderungen wie Cyber Resilience Act und NIS2 für Hersteller, Betreiber und Systemintegratoren?
Für Hersteller führt der CRA Cybersicherheitsanforderungen über den gesamten Produktlebenszyklus hinweg ein. Für Betreiber erhöht NIS2 die Anforderungen an das Risikomanagement und die betriebliche Resilienz. Für Systemintegratoren unterstreichen beide Regelwerke die Notwendigkeit, sichere Architekturen zu implementieren und anerkannte Cybersicherheitsverfahren anzuwenden.
Das Whitepaper erhebt nicht den Anspruch, eine regulatorische Konformität zu gewährleisten. Im Gegenteil: Es stellt ausdrücklich klar, dass Kommunikationsprotokolle – und auch die Standardisierungsorganisationen – die Einhaltung von Regelwerken wie dem CRA nicht garantieren können. Durch die Einführung von Konzepten wie der ’sicheren Zone‘ bietet es jedoch praxisnahe Hinweise dazu, wie Kommunikationstechnologien innerhalb eines übergreifenden Cybersicherheitsrahmens bewertet und implementiert werden können.
Die zentrale Aussage dieses Whitepapers ist einfach: Industrielle Cybersicherheit kann nicht durch ein Protokoll allein erreicht werden. Echte Cyberresilienz entsteht erst dann, wenn sichere Kommunikationstechnologien, risikobasierte Engineer-ing-Methoden und Maßnahmen der betrieblichen Security zusammenwirken.