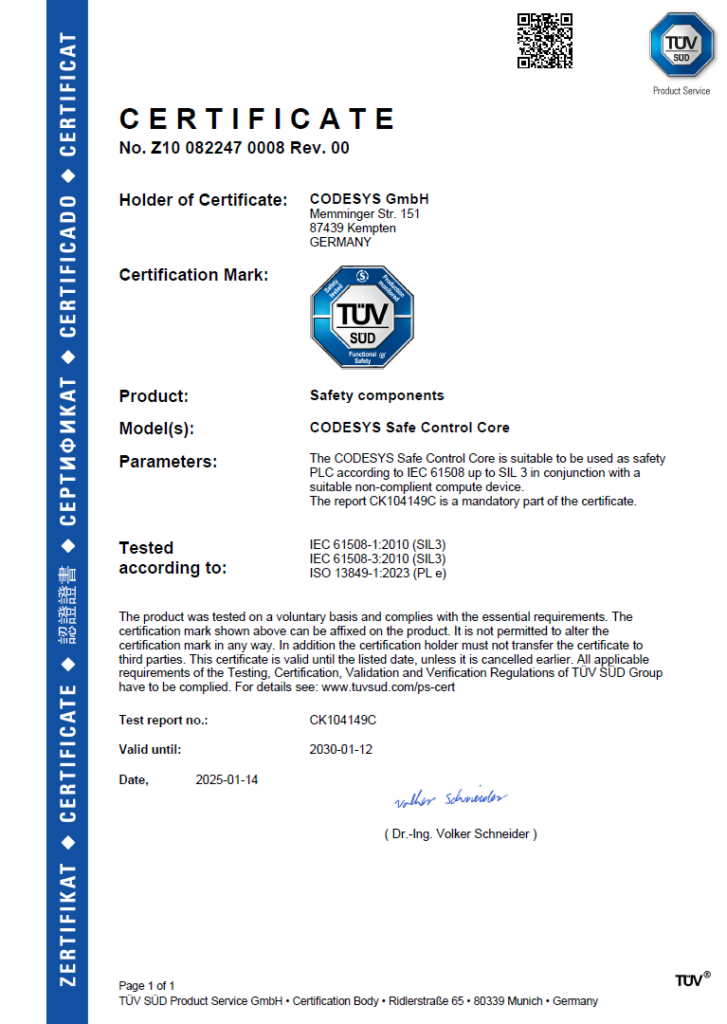
Motion, Visualisierung, Robotik: Funktion für Funktion ist in die Standard-SPS gewandert. Die Virtualisierung ging noch weiter: Sie erlaubte, mehrere bisher getrennte SPSen auf einem gemeinsamen Gerät zu bündeln. Nur die funktionale Sicherheit blieb außen vor, gebunden an zertifizierte Safety-Hardware. Seit Januar 2025 ist nun auch die Safety integriert: Der TÜV SÜD hat eine virtuelle Sicherheitssteuerung nach IEC 61508 bis SIL 3 und ISO 13849-1 bis PL e abgenommen. Logik, Motion, Visualisierung und Safety laufen auf einem Standardgerät – ohne Safety-CPU im Schaltschrank.
Was Anwender davon haben
Der Gewinn liegt in der Konsolidierung. Der Schaltschrank ist der teuerste Platz in einer Maschine; wer die Sicherheitssteuerung dorthin verlegt, wo Logik und Motion schon laufen, gibt diesen Platz frei – samt Netzteil und Verdrahtung. Statt mehrere Geräte zu beschaffen und zu montieren, genügt eine vorhandene Plattform im Netzwerk.
Der Nutzen zieht sich durch den Lebenszyklus, von der Beschaffung bis zur Außerbetriebnahme. Updates von Firmware, Applikation und Security rollt die IT zentral aus. Braucht eine Anlage eine weitere sichere Steuerung, entsteht diese als neue Instanz, ohne Hardware-Installation und Rückwirkung auf laufende Systeme. Ob sie auf Industriehardware im Schaltschrank oder auf einem Server im Rechenzentrum läuft, entscheidet der Anwender.
Auch das Beschaffungsrisiko sinkt. Bisher hieß SIL 3 Bindung an bestimmte zertifizierte Prozessoren, die sich nicht ohne neue Zertifizierung ersetzen lassen. Bei gestörten Lieferketten wird daraus ein Lieferstopp für die ganze Maschine.
Wie zwei Kanäle in Software entstehen
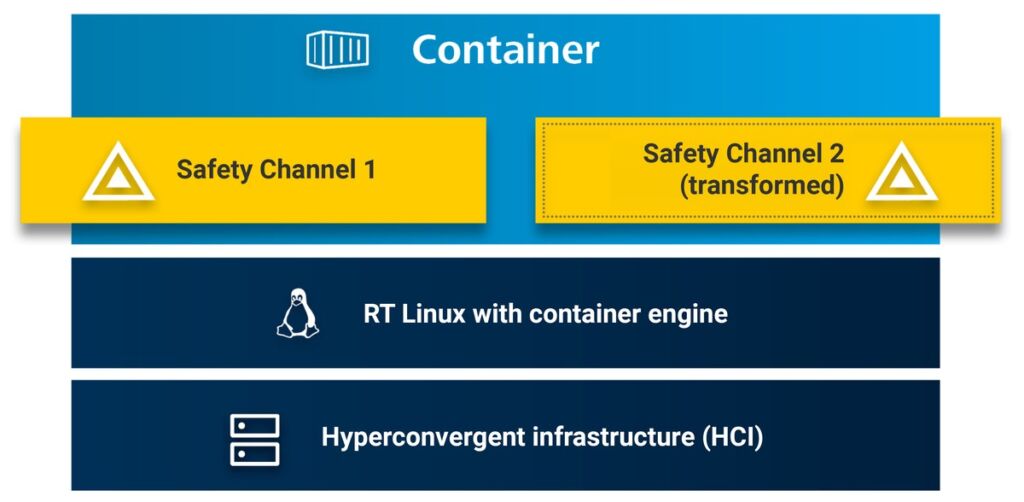
Ab SIL 2 ist Mehrkanaligkeit vorgeschrieben; Lock-Step-CPUs und Safety-Islands erzeugen den zweiten Kanal im Silizium. Mit der Hardware-Abstraktion entfällt diese Grundlage.
Diversified Encoding stellt sie in Software wieder her: Es teilt die Sicherheitsapplikation in zwei logische Kanäle. Der erste führt sie im Original aus, der zweite mit Coded Processing, das mit redundant codierten Werten Fehler im Daten- und Kontrollfluss erkennt. Beide Kanäle laufen sequenziell in einem Prozess auf einem CPU-Kern und werden permanent verglichen; erkennt einer einen Fehler, nehmen beide sofort den sicheren Zustand ein. Sichere Feldbusprotokolle wie FSoE und PROFIsafe sind eingeschlossen. Das Sicherheitskonzept stammt von SIListra Systems und ist Grundlage der TÜV-Abnahme.
Coded Processing kostet Rechenzeit: Der Applikationscode ist samt Diagnose fünf- bis fünfzehnfach langsamer als funktionaler Code. Dafür entfallen Synchronisationspunkte sowie CPU- und Speichertests diskreter Sicherheitssteuerungen. Bei heutiger CPU-Leistung ist das beherrschbar: Rechenzeit statt Hardware.
Was in der Projektierung gleich bleibt und sich ändert
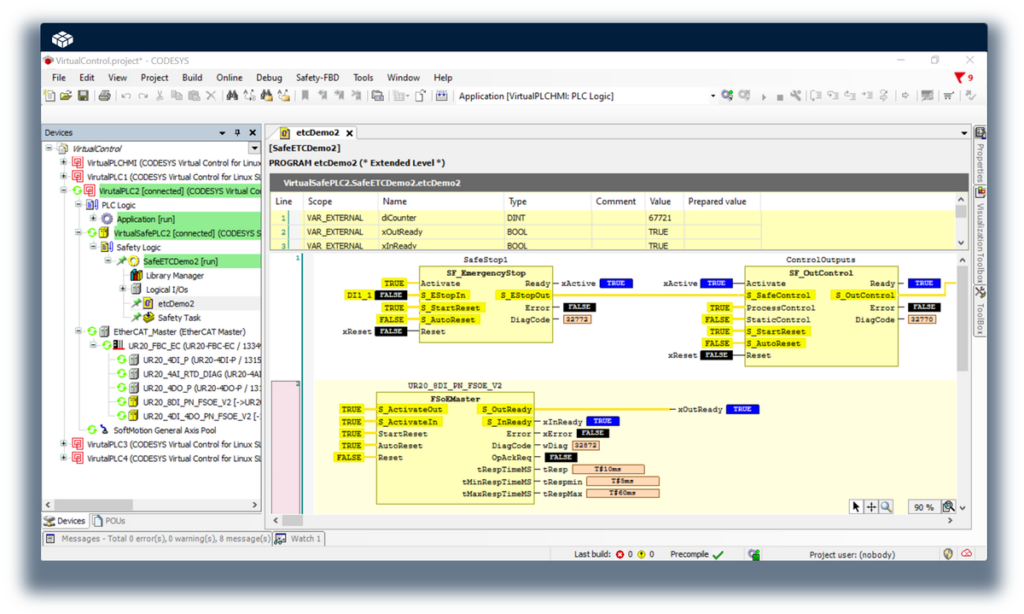
Projektiert wird wie mit dedizierten Geräten: Beide Applikationen entstehen im CODESYS Development System, die sichere mit dem zertifizierten Add-on; die Freigabe nach der Maschinenrichtlinie läuft wie bisher.
Ein Safety-Container arbeitet mit einem funktionalen Container zusammen: Das Mapping auf die E/A-Module erledigt die funktionale Steuerung, die Sicherheitssteuerung übernimmt ausschließlich sicherheitsrelevante Aufgaben – wie beim Aufbau mit dedizierter Hardware.
Das lokale Gateway findet die virtuelle Steuerung nicht, weil der Container sie abkapselt – unerwünschte Zugriffe sind ausgeschlossen. Ein zusätzliches Gateway im Container findet jedoch die virtuelle Steuerung. Lokale Ein- und Ausgänge werden über generische Schnittstellen angesprochen. Und in der Sicherheitsapplikation fällt die Virtualisierung nur bei der Anbindung der Safety-E/A-Module auf.
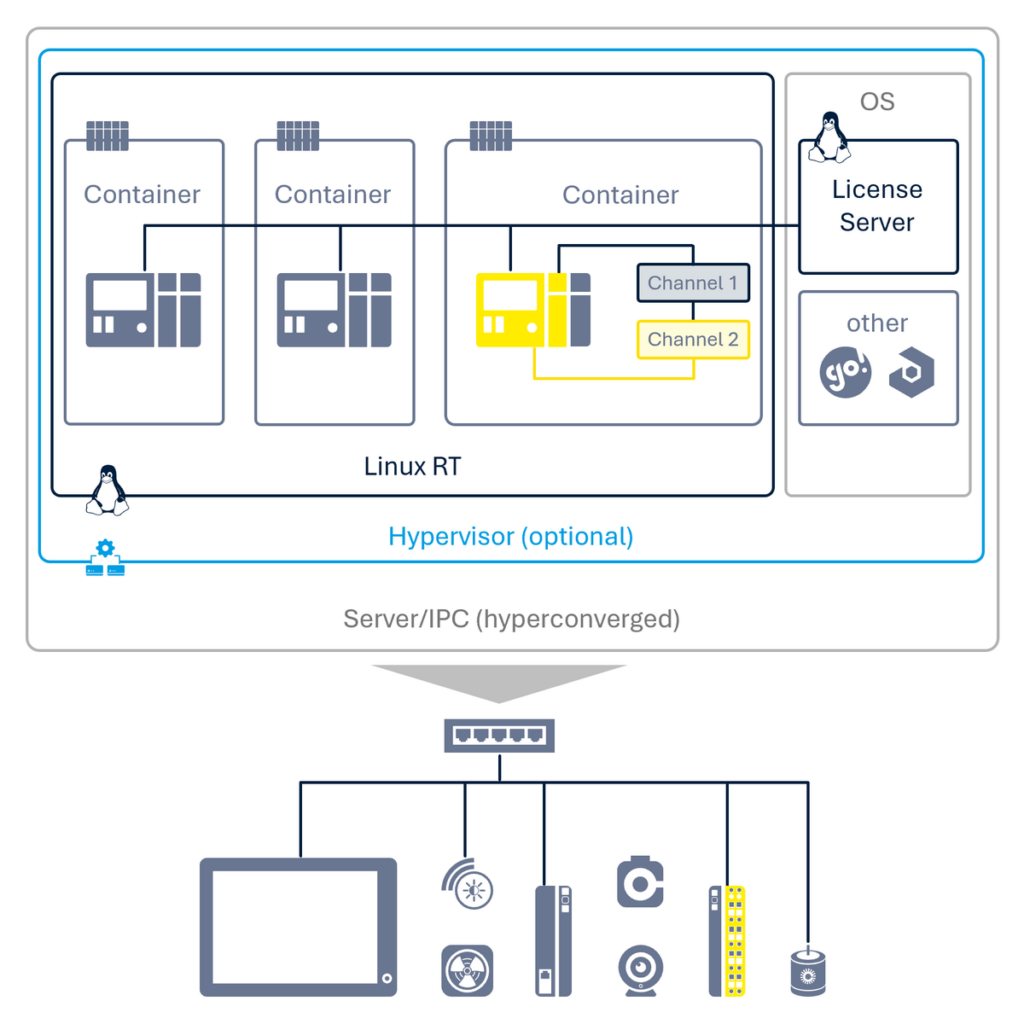
Ethernet-Ports werden wie gewohnt als Feldbus eingebunden, etwa als EtherCAT; der Container führt die Buszyklen deterministisch aus und erbt die Echtzeitfähigkeit vom Basissystem, in der Praxis Linux mit PREEMPT_RT.
Im Produktivbetrieb
In Produktionslinien der Automobilindustrie ersetzen virtuelle Steuerungen bereits dedizierte Geräte. In einer Demo-Anlage übernimmt ein IT-Server mit 128 CPU-Kernen die Aufgaben von 32 Industriesteuerungen und kommuniziert in Echtzeit mit 320 Busteilnehmern, bei 8 ms Zykluszeit und einem Jitter unter 50 µs – zu einem Bruchteil der Kosten der ersetzten Geräte. Voith Paper verteilt eine Applikation auf fünf getrennte Container, die sich einzeln zu- und abschalten lassen – ein teurer Umstieg auf verteilte Konzepte erübrigt sich.
Fazit
Mit CODESYS Virtual Safe Control SL, das auf dem vom TÜV SÜD zertifizierten CODESYS Safe Control Core basiert, geht das letzte Stück Steuerungstechnik, nämlich funktionale Sicherheit bis SIL 3 und PL e, auf die gemeinsame Plattform. Das ersetzt nicht jede Architektur, gibt Maschinenbauern und Betreibern aber eine Freiheit, die sie bisher nicht hatten.
Welche Plattformen freigegeben sind, welche Lizenzen benötigt werden und wie der Einstieg aussieht, steht unter: