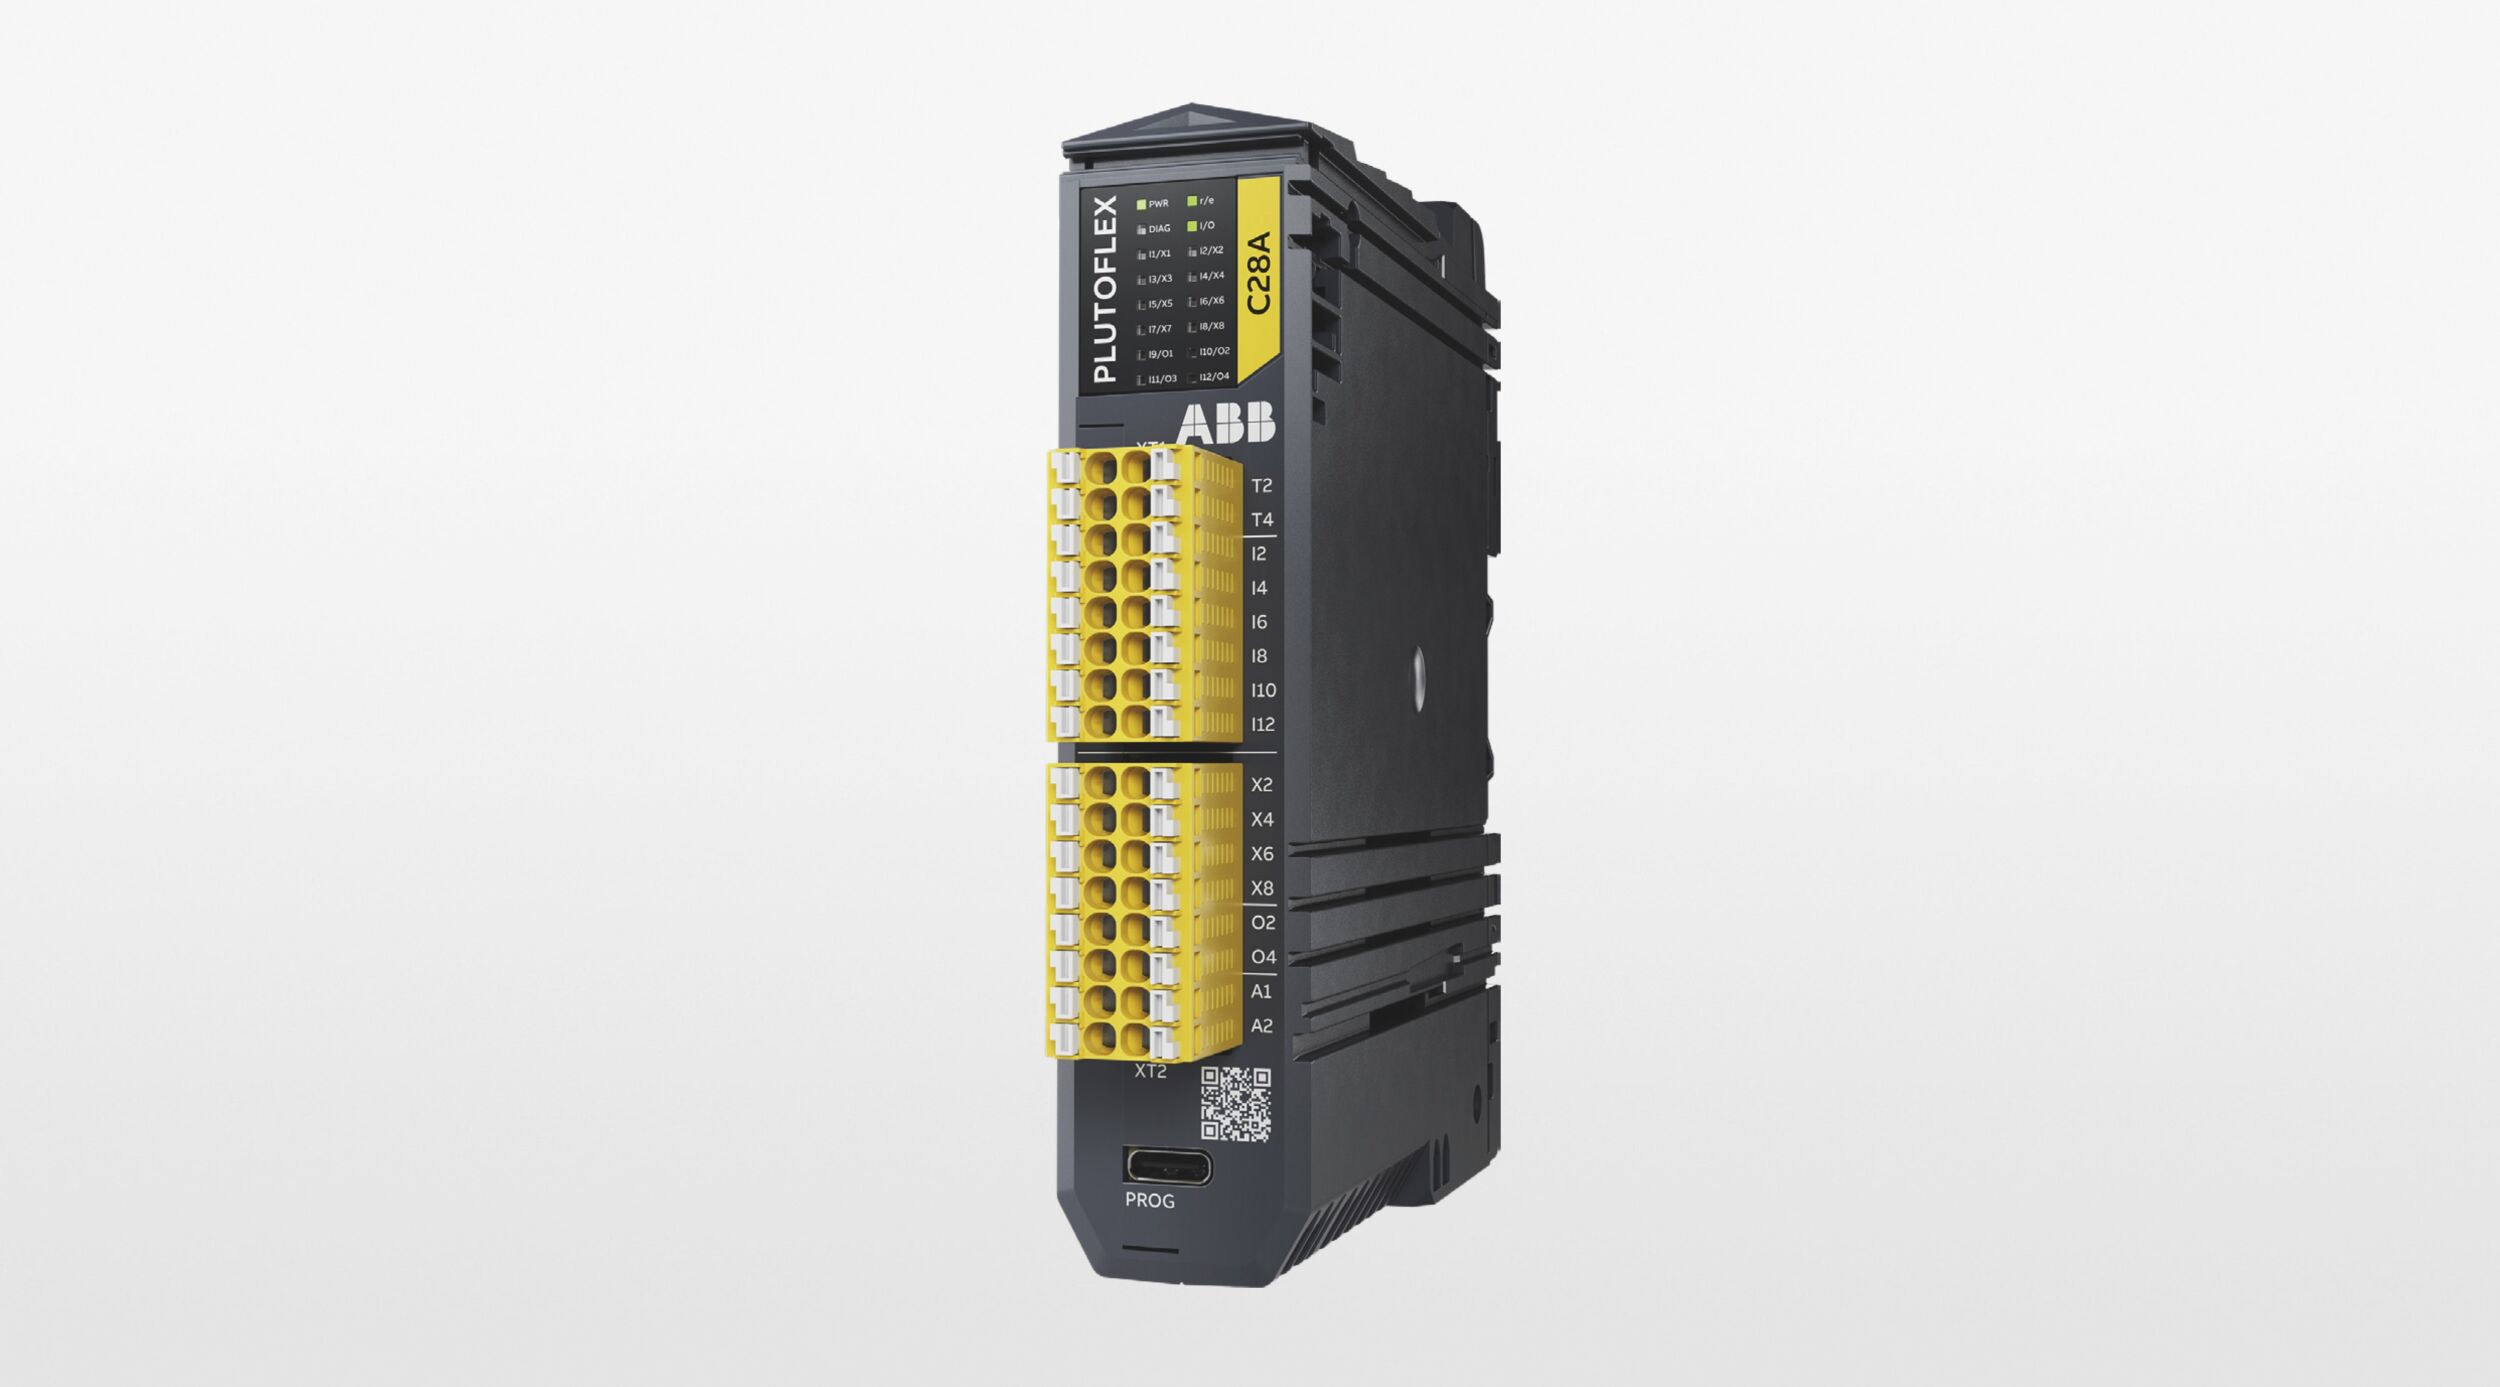
Wie Heise-Online am Dienstag berichtete, könne die Programmiersoftware CoDeSys des deutschen Herstellers 3 S-Smart Software Solutions aus der Ferne ohne Authentifizierung manipuliert werden. Zu den Firmen, die CoDeSys nutzen, gehören u.a. Unternehmen im Energie-, Militär- und Navigationsbereich. Entdeckt habe die Sicherheitslücke Reid Wightman, Sicherheitsberater bei digital bond. Laut Hersteller sei eine passwortgeschützte und öffentlich zugreifbare CoDeSys-Steuerung trotz Passwortschutz noch ansprechbar. So könne man, wie bei einer SPS ohne Passwort, mithilfe eines externen Tools weiterhin etwa Kommandos mit der Shell der Steuerung ausführen oder Applikationen laden. Natürlich nehme man bei 3 S-Smart Software Solutions diese Problematik sehr ernst und arbeite gerade mit Hochdruck an einer Lösung. Für die vollständige Absicherung eines SPS-Laufzeitsystems auf einer im Internet verfügbaren Steuerung ist der Einsatz von gängigen Sicherheitsmechanismen (Firewall, VPN-Zugang) zwingend erforderlich.
CODESYS GmbH