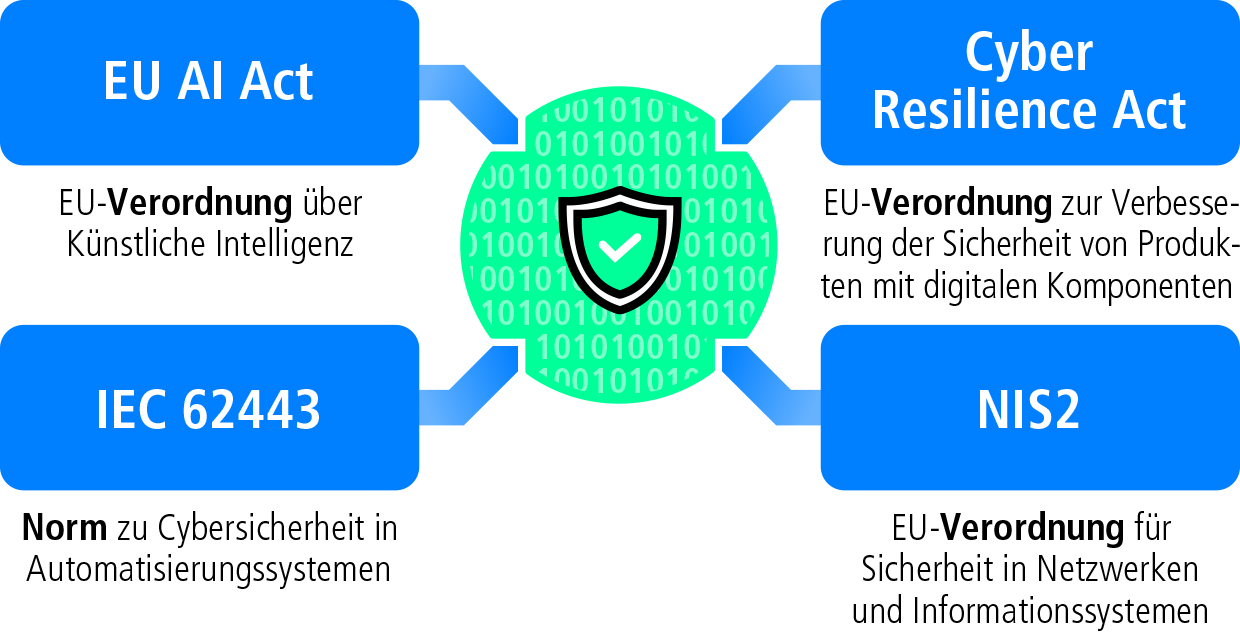
Cybersicherheit ist im Maschinenbau längst zu einer wichtigen Voraussetzung geworden. Die Digitalisierung und Vernetzung von Maschinen und Anlagen eröffnet Potenziale für Effizienz, Flexibilität und neue Geschäftsmodelle, bringt jedoch Risiken mit sich. Cyberangriffe auf industrielle Steuerungssysteme können zu Produktionsausfällen, Datenverlust, Imageschäden und zur Gefährdung der physischen Sicherheit führen. Vor diesem Hintergrund rücken rechtliche Vorgaben wie der Cyber Resilience Act (CRA) und die Maschinenverordnung (MVO) in den Fokus der Branche. Sie verlangen, Cybersicherheit systematisch zu berücksichtigen – von der Entwicklung über die Inbetriebnahme bis zum Betrieb und zur Außerbetriebnahme. Doch wie gelingt es Unternehmen, diese Anforderungen effizient umzusetzen, Schwachstellen zu beheben und gleichzeitig den Kundennutzen zu maximieren? Lenze zeigt, wie ein ganzheitlicher Ansatz aus Technik, Prozessen und Partnerschaften Maschinenbauer und Betreiber zukunftssicher macht.
Rechtliche Vorgaben und Normen
Maschinenbauer und viele ihrer Lieferanten sind jetzt in der Pflicht nicht nur technische Schutzmaßnahmen zu implementieren, sondern auch organisatorische Prozesse zu etablieren, die unter anderem ein kontinuierliches Schwachstellenman-agement, die Durchführung systematischer Risikoanalysen und die Schulung der Mitarbeitenden sicherstellen. Lenze hat sich als Partner der Industrie darauf spezialisiert, seine Kunden auf diesem Weg zu begleiten. Im Zentrum steht die Überzeugung, dass Cybersicherheit kein Selbstzweck ist, sondern echte Mehrwerte für die Kunden liefern kann. Die konsequente Umsetzung dieser gesetzlichen Anforderungen minimiert Haftungsrisiken, schützt die Reputation, sichert den Zugang zu internationalen Märkten und verschafft darüber hinaus einen Wettbewerbsvorteil.
Lenze ist seit 2025 vom TÜV Rheinland nach IEC62443-4-1 zertifiziert und erfüllt damit Anforderungen an einen sicheren Entwicklungsprozess für industrielle Antriebs- und Automatisierungsprodukte. Die Zertifizierung bestätigt, dass Cybersicherheit im gesamten Produktlebenszyklus – von der Konzeption bis zur Wartung – umgesetzt wird. Sie gilt als international anerkanntes Gütesiegel und verschafft Maschinenbauern mit Lenze als Partner Zugang zu Projekten mit hohen Cybersicherheitsanforderungen.
Risiken systematisch analysieren
Ein wesentliches Element bei der Umsetzung der Security-Anforderungen sind regelmäßige Risikoanalysen. Der CRA fordert einen risikobasierten Ansatz, bei dem Unternehmen Bedrohungen und Risiken ihrer Produkte identifizieren, bewerten und daraus Maßnahmen ableiten müssen. Lenze unterstützt seine Kunden bei Risikoanalysen und der Entwicklung anwendungsspezifischer Security-Konzepte. Ziel ist es, gezielte Maßnahmen zu ergreifen, die vor Datenverlust, Wissensdiebstahl, Manipulationen und Maschinenstillständen schützen – und im Ernstfall hohe Kosten vermeiden.
Technische Schutzmaßnahmen bilden das Fundament jeder Sicherheitsstrategie. Dazu gehören je nach Konzept Zugriffskontrollen, verschlüsselte Kommunikation oder regelmäßige Updates. Lenze integriert diese Funktionen in seine Produkte und achtet dabei auf Benutzerfreundlichkeit und einfache Inbetriebnahme. Auditlogs unterstützen dabei, sicherheitsrelevante Änderungen und Zugriffe nachvollziehbar zu machen. Verschlüsselungsmechanismen erschweren den unbefugten Zugriff auf sensible Informationen. Rollen- und Zugriffskonzepte reduzieren das Risiko unautorisierter Eingriffe und damit verbundener Betriebsstörungen. Für die Kunden bedeutet das: Sie erhalten sichere, einfach zu bedienende Lösungen, die den Aufwand für das eigene Team reduzieren und die Verfügbarkeit der Maschinen erhöhen.
Schwachstellenmanagement und Transparenz
Security-Anforderungen enden nicht mit der Auslieferung. Ein zentrales Element der neuen regulatorischen Vorgaben ist das Schwachstellenman-agement. Der CRA verpflichtet Unternehmen seit September zur Meldung aktiv ausgenutzter Sicherheitslücken und schwerwiegender Sicherheitsvorfälle an die ‚Single Reporting Platform‘ (SRP) der ENISA (Agentur der Europäischen Union für Cybersicherheit). Lenze hat die erforderlichen internen Melde-, Bewertungs- und Eskalationsprozesse vorbereitet, um den CRA-Meldepflichten fristgerecht nachkommen zu können. Ab Dezember 2027 ist ein strukturiertes SchwachstellenManagement für die Dauer des Unterstützungszeitraumes erforderlich. Das bedeutet, dass Komponentenhersteller und Maschinenbauer ihre Maschinen und Komponenten kontinuierlich überwachen, bewerten und ihre Kunden über relevante Risiken informieren müssen.