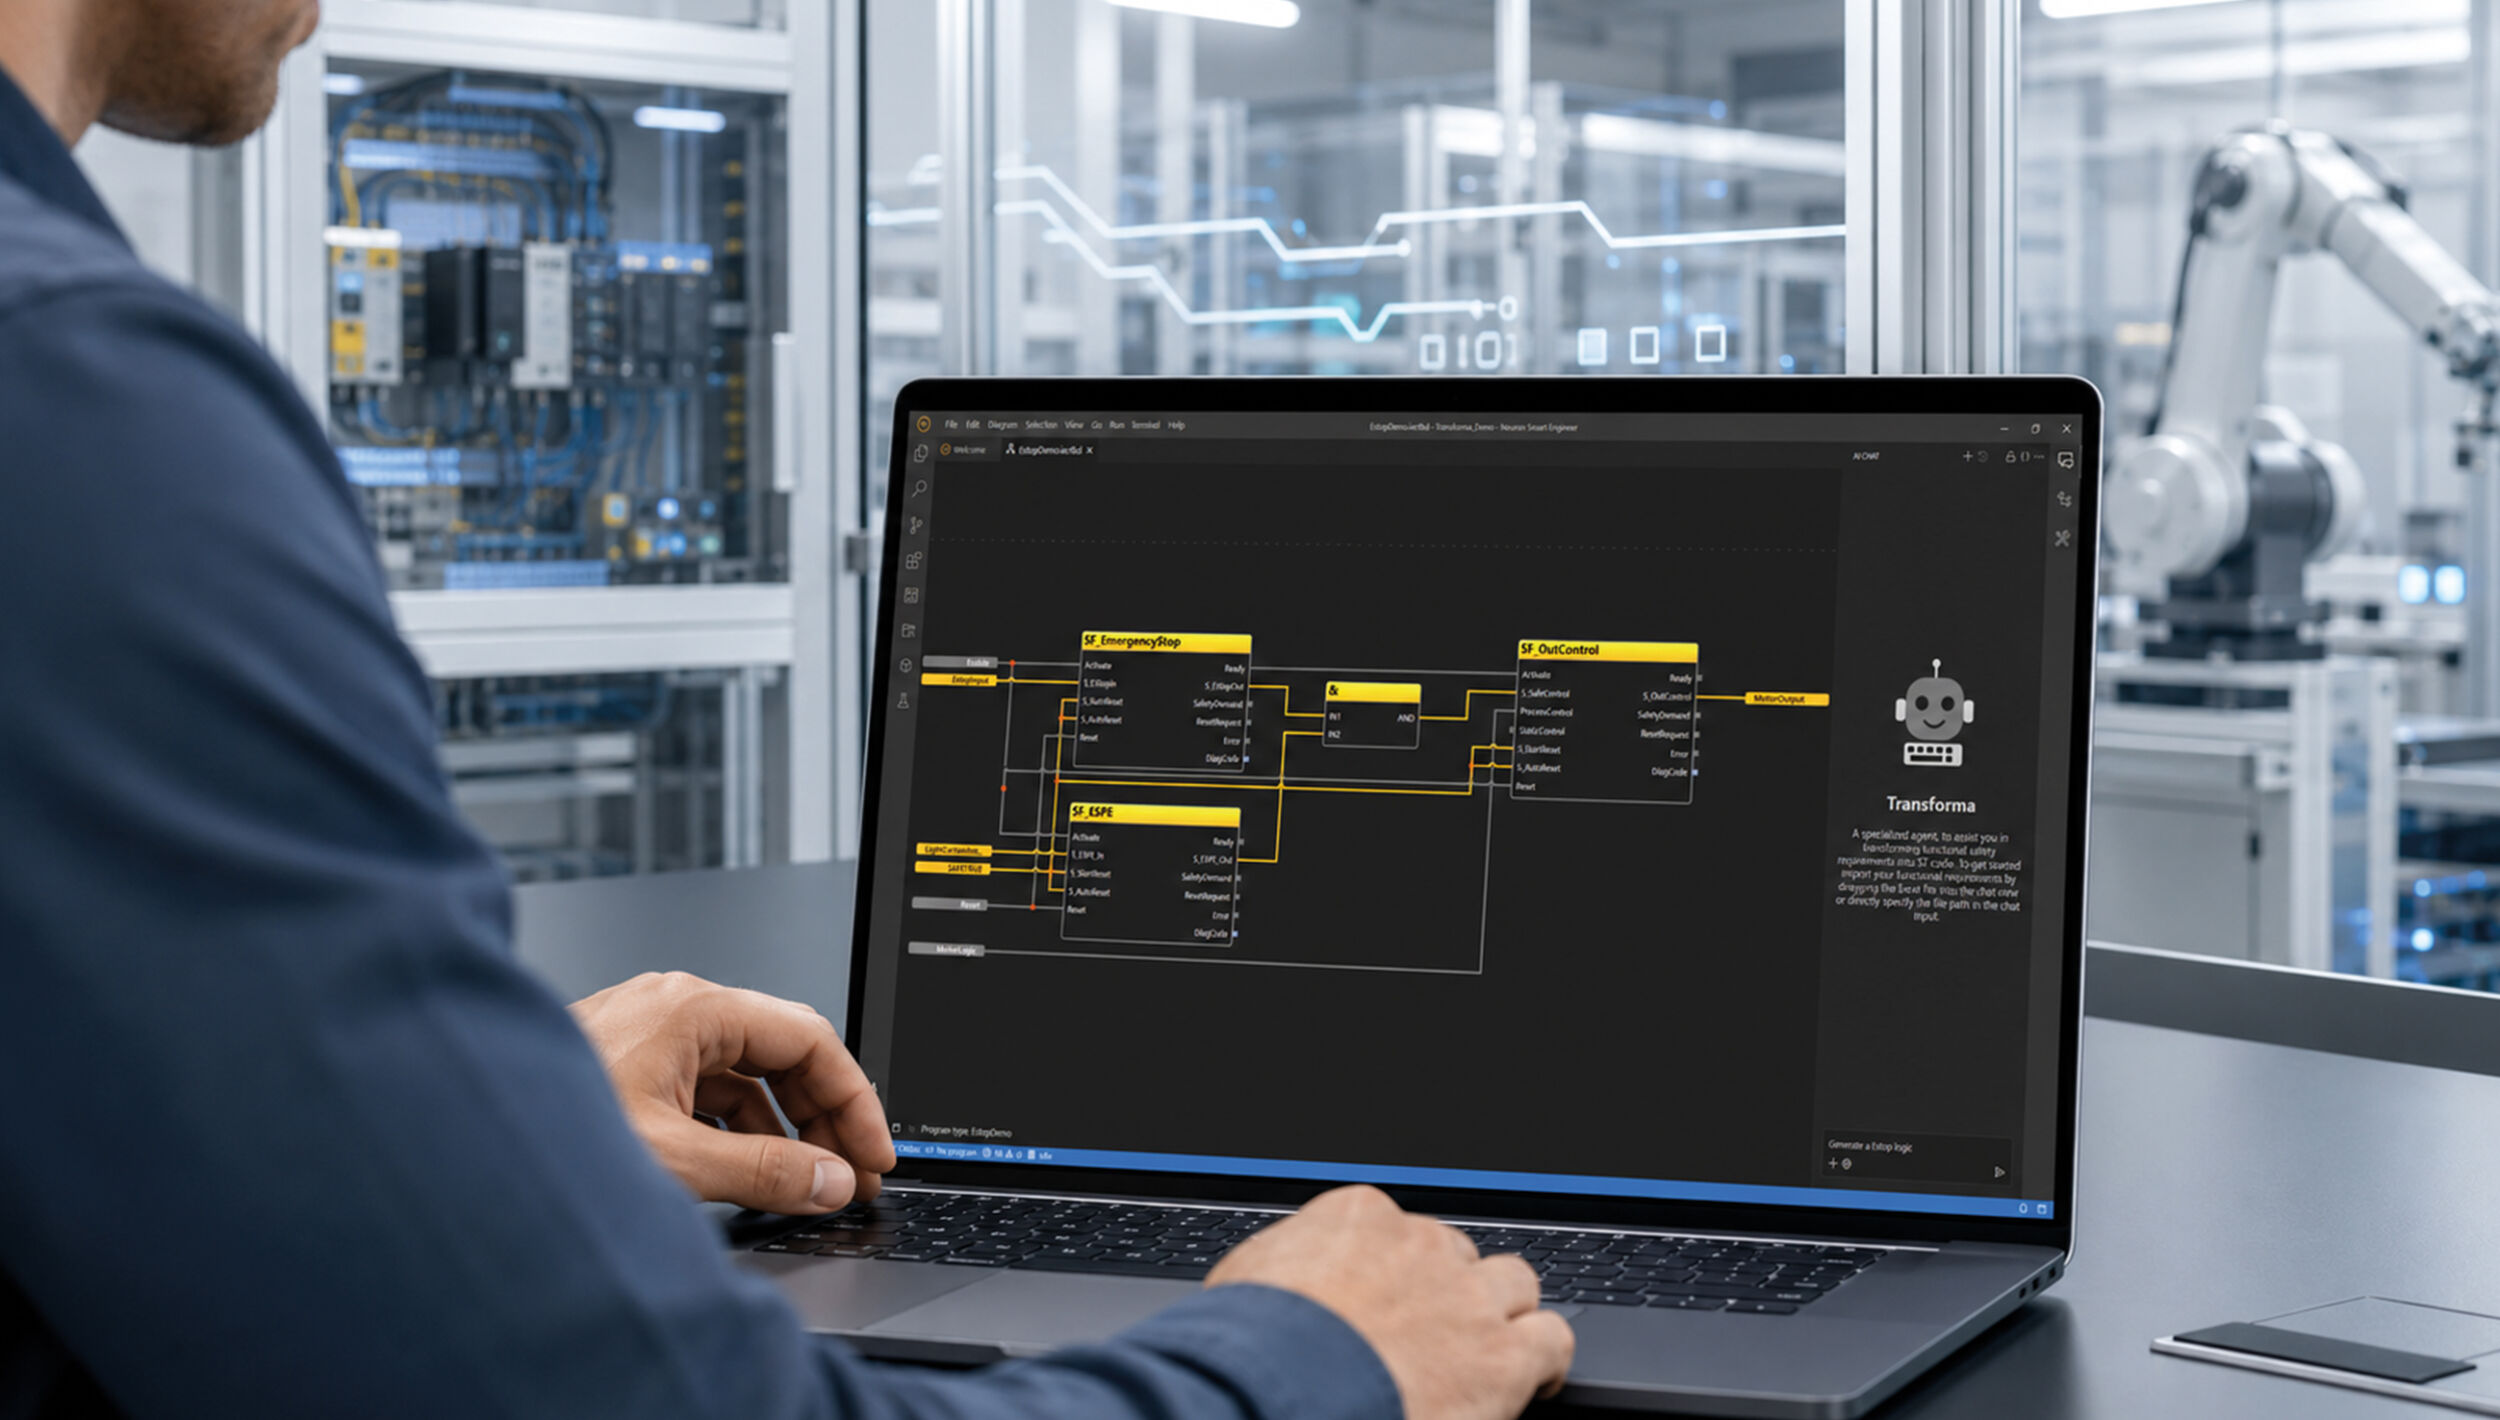
Warum werden gerade diese Netzwerke attackiert? Für die meisten großen Unternehmen ist Sicherheit ein zentrales Thema. Sie unterhalten spezielle Abteilungen zur Sicherung zweier zentraler Netzwerkbereiche (Schlüssel-Netzwerke): Die Rechenzentren (Server) und die Arbeitsautomatisierung (Workstations). Beide Netzwerke unterstützen die unternehmensweiten Geschäftsprozesse maßgeblich. Ein \’dritter\‘ Netzwerkbereich, das Prozessteuerungsnetzwerk, sollte jedoch mehr Aufmerksamkeit erhalten. Oft als Scada- (Supervisory Control and Data Acquisition) Netzwerke, aufgrund ihrer Einbindung in industriellen Prozessen, bezeichnet, verbinden diese eher Anlagen als Computer und unterstützen mehr Systeme als Personen. In Branchen wie Versorgung, Transport, Logistik, produzierender und pharmazeutischer Industrie sind diese Netzwerke für die Geschäftstätigkeit entscheidend. In öffentlichen Versorgungseinrichtungen sind sie sogar so wichtig, dass sie als Teil der kritischen, nationalen Infrastruktur gelten. In der Logistik-Branche steuern sie Millionen von Paketen pro Tag. In anderen Unternehmen operiert dieses Netzwerk jedoch hinter den Kulissen und verschafft unbemerkt Zugang zu Gebäuden oder steuert Heizung und Belüftung, Aufzüge sowie die Kühlung von Rechenzentren. Scada-Netzwerke sind die am häufigsten ungeschützten Netzwerke. Cyberkriminelle haben sie nun im Fokus. Sobald sie hierzu Zugang erhalten, können die Auswirkungen für viele Unternehmen, deren Kunden und vielleicht sogar die Allgemeinheit extrem schädlich sein. Was macht diese Netzwerke so verwundbar? Angriffe werden ausgefeilter, da sich ihre Motive von der amateurhaften \’Suche nach Ruhm\‘ hin zu politisch motivierten Attacken in Form von \’Hacktivismus\‘, Spionage oder Angriffe durch einen anderen Staat bewegen. Die von Profis entwickelten fortschrittlichen und kontinuierlichen Angriffe werden immer ausgefeilter und komplexer. Das macht es schwierig, sie zu erkennen, geschweige denn unschädlich zu machen. Zunehmende Problematik Netzwerke werden immer stärker miteinander verwoben, da die Geschäftswelt nach Daten \’hungert\‘, um schneller Entscheidungen treffen zu können. Darüber hinaus ermöglichen es Anbieter, eine Vielzahl von Tätigkeiten online zu erledigen, um Supportkosten zu senken und die Kundenbindung zu erhöhen. In der Zeit ihrer Entwicklung wurden Prozesssteuerungssysteme als absolut sicher angesehen. Heute entsprechen sie oft nicht den aktuellen Sicherheitsgrundsätzen. Die von den Herstellern veröffentlichten Patches können aufgrund von Anforderungen an die Systemverfügbarkeit schwierig aufgespielt werden. Das Scada-Netzwerk ist häufig \’unsichtbar\‘ und erhält daher nicht die Beachtung und Investitionen, um das Sicherheitslevel entsprechend der gestiegenen Anzahl an Angriffen zu erhöhen. In den meisten Unternehmen verwalten Ingenieure das Prozesssteuerungsnetzwerk während die IT-Abteilung die anderen Netzwerke betreut. Beide Gruppen haben verschiedene Aufgaben und Prioritäten. Angesichts der unterschiedlichen Aufgabenbereiche sollten Unternehmen bei der Prüfung ihrer Sicherheitslösung die speziellen Anforderungen und Prioritäten der Ingenieure berücksichtigen, die für die Scada-Netzwerke verantwortlich sind. Zielsetzungen in Produktionsnetzen Erstens sollten Sicherheitslösungen nicht in geschlossene Systeme eingreifen, da dies die Steuerung gefährden könnte. Zweitens sollte Verfügbarkeit bzw. Ausfallsicherheit das wichtigste Ziel für das Netzwerk sein. Drittens ist zu beachten, dass Richtlinien zum regelmäßigen Passwortwechsel einen Betrieb dadurch gefährden können, dass Ingenieure aus einem System ausgeschlossen werden. Viertens sind Sicherheitstools, die direkten Internetzugang benötigen, nicht funktional – viele Steuerungsnetzwerke sind fest vom Internet abgeschirmt. Prozesssteuerungsnetzwerke sind gleichzeitig an verschiedenen Stellen verwundbar, die geschützt werden müssen. Die Schnittstelle zwischen Mensch, Maschine und Prozess Server basieren gewöhnlich auf MS-Windows. Sie stellen potentielle Zugänge für jeden Angreifer dar, der über das Unternehmensnetzwerk kommt und bekannte Sicherheitslücken ausnutzt. Fernbedienungsterminals und speicherprogrammierbare Steuerungen (SPS) sind häufig proprietär. Um in das Netzwerk einzudringen, erfordern sie eine differenzierte Kenntnis des Steuerungssystems, was die Würmer Stuxnet und Duqu bewiesen. Richtilinien für Sicherheitslösungen Die folgenden Richtlinien helfen Unternehmen, Sicherheitslösungen für die Produktionsumgebung auszuwählen, die die Anforderungen und Prioritäten der Umgebung des Prozesssteuerungsnetzwerks unterstützen und gleichzeitig den Schutz erhöhen: Die Lösung sollte flexibel genug sein, im Passiv-Modus oder Inline betrieben zu arbeiten. So werden in sich geschlossene Prozesse selbst bei einem Software-, Hardware- oder Netzausfall nicht unterbrochen. Sie sollte ein umfassendes Regelverzeichnis und ein offenes Regelformat anbieten, um Scada-Regelsätze, Regeln staatlicher Stellen und weitere Regeln Dritter sowie firmeneigene Regeln umzusetzen. Die Sicherheitslösung sollte die Auslastung eines Netzwerks kontrollieren, gesplittet nach Anwendung, Nutzer und Gruppe, um idealerweise Netzwerksteuerungszonen für eine maximale Flexibilität voneinander zu trennen. Sie bietet optimaler Weise passive Bestandsermittlung, automatische Bewertung der Folgen, sowie Regeln, die korrektive Maßnahmen nur bei den Bedrohungen einleiten, die eine Gefahr für ein spezifisches Netzwerk im Unternehmen sind. Sie ermöglicht eine zentrale Überwachung und Verwaltung, um entscheidende Netzwerksicherheitsfunktionen zu vereinheitlichen, die Administration zu vereinfachen und Reaktionen zu beschleunigen. Fazit Prozessteuerungsnetzwerke sind geschäftskritisch und deren Absicherung ist von absolut entscheidender Bedeutung. Indem das Scada-Netzwerk zunehmend in den Fokus professioneller Angreifer gerät, sollte es zum einen zur Managementaufgabe erhoben werden, zum anderen sollte es die Aufmerksamkeit und auch den Schutz im Unternehmen erhalten, die es verdient.
Sourcefire, Inc