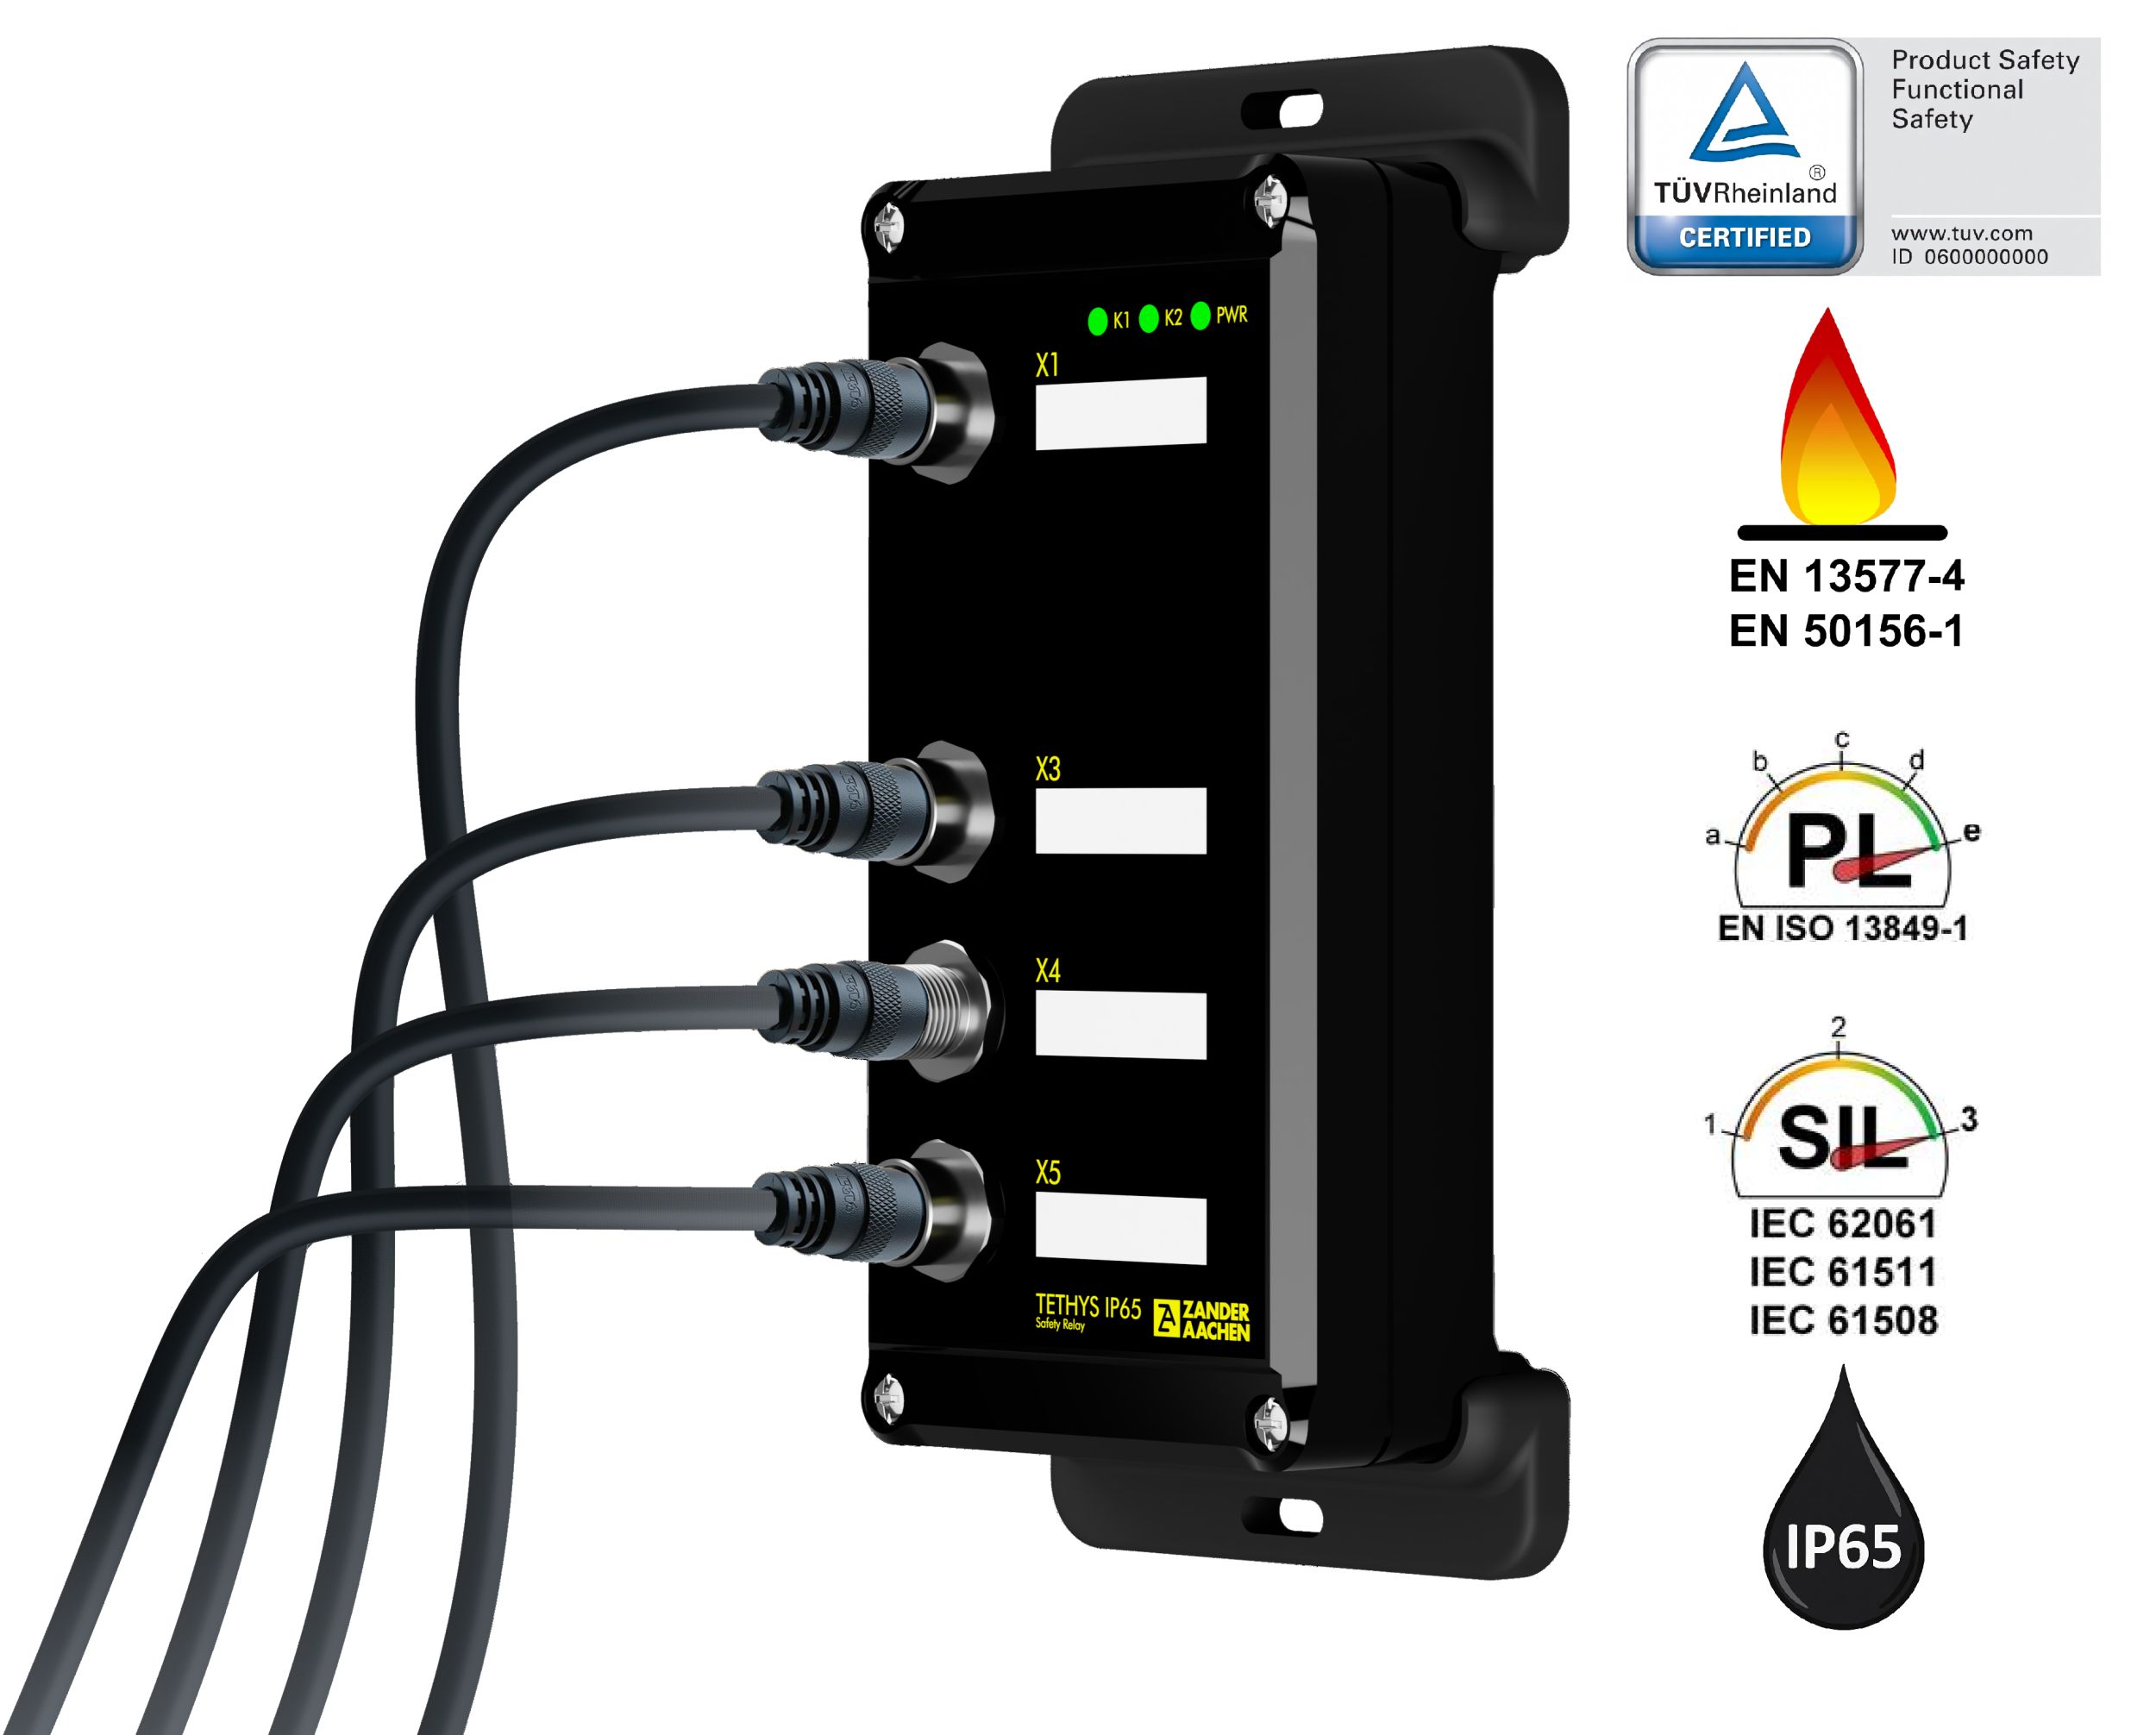
Bisher musste der Maschinenkonstrukteur nach der EN 954-1 (Sicherheitsbezogene Teile von Steuerungen, Teil 1: Allgemeine Gestaltungsleitsätze) den Nachweis zur Einhaltung der allgemeinen Sicherheitsanforderungen entsprechend der europäischen Maschinenrichtlinie führen. Diese Norm verlangt eine Risikoanalyse mit sich daraus ergebenden Sicherheitskategorien (B,1,2,3,4). Dabei steht B für niedrige bzw. fast keine Sicherheit und 4 für hohe Sicherheit bzw. ein hohes Gefährdungspotenzial. Anhand der sich ergebenden Sicherheitskategorie wählt der Maschinenkonstrukteur die Sicherheitsgeräte für seine Anlage aus. Da die EN954-1-programmierbare elektronische Systeme nur unzureichend berücksichtigt, soll sie abgelöst werden. Die Nachfolgenorm ist die EN 13849-1 (Sicherheit von Maschinen – Sicherheitsbezogene Teile von Steuerungen, Teil 1: Allgemeine Gestaltungsleitsätze). In der Übergangszeit bis November 2009 sind noch beide Normen anwendbar. Generell kann die Risikoanalyse bei neuen Anlagen jetzt nach zwei möglichen Normen durchgeführt werden: – EN 13849-1: Bei der EN 13849-1 erhält man als Ergebnis den sogenannten Performance Level (a,b,c,d,e). Dabei steht a für niedrige Sicherheit und e für hohe Sicherheit bzw. ein hohes Gefährdungspotenzial. – EN 61508: Bei der EN 61508 (Funktionale Sicherheit sicherheitsbezogener elektrischer / elektronischer / programmierbarer elektronischer Systeme) erhält man einen Safety Integrity Level / SIL (1,2,3,4). Entsprechend steht auch hier 1 für niedrige Sicherheit und 4 für hohe Sicherheit bzw. ein hohes Gefährdungspotenzial. Über den Risikograph können alle sicherheitsrelevanten Funktionen bzw. Bereiche einer Maschine untersucht werden. Dabei werden Faktoren wie – die Schwere der Verletzung bzw. das Schadensausmaß (S1,S2,S3,S4), – die Häufigkeit und / oder Dauer der Gefährdungsexposition (F1,F2), – die Gefahrenabwehr bzw. die Möglichkeit zur Vermeidung der Gefährdung (P1,P2) und – die Eintrittswahrscheinlichkeit (W3, W2,W1) ermittelt. Das Ergebnis ist der notwendige Safety Integrity Level, der dann später bei der Auswahl der Schutzeinrichtungen und der dazugehörenden Komponenten inklusive der Verdrahtung benötigt wird. Der Safety Integrity Level oder der Performance Level wird vom Sicherheitsgerätehersteller über Wahrscheinlichkeitsberechnungen ermittelt. Im Folgenden wird die Berechnung der funktionalen Sicherheit nach EN 61508 des Sicherheitsgeräteherstellers kurz erläutert. Zur Ermittlung des SIL müssen die folgenden Parameter berücksichtigt werden: – PFD – Probability of Failure on Demand (mittlere Wahrscheinlichkeit, die entworfene Funktion auf Anforderung nicht auszuführen) – PFH – Probability of dangerous Failure per Hour (Wahrscheinlichkeit eines gefahrbringenden Ausfalls pro Stunde) – SFF – Safe Failure Fraction (Anteil ungefährlicher Ausfälle) Für die Berechnung des PFD- und PFH-Wertes benötigt man eine FMEA (Failure Mode and Effect Analysis) auf Komponentenebene. Der PFH-Wert ergibt sich dann aus der Summe über alle ?DU (Wahrscheinlichkeit, dass eine Komponente unerkannt und gefährlich ausfällt, DU = dangerous detected). In die Berechnung des PFD-Wertes fließen folgende Größen mit ein: – MTTR – Mean Time To Repair (mittlere Reparaturzeit, Angabe in Stunden) – T1 (Intervall der manuellen Wiederholungsprüfung, Angabe in Stunden) z.B. kann bei Not-Aus-Geräten die Auslösung der Not-Aus-Funktion, laut Bedienungsanleitung, alle zwölf Monate gefordert werden. – ß – Common Cause Fehler (Anteil der Ausfälle infolge gemeinsamer Ursache z.B. EMV-Störung, Angabe in %, nur bei mehrkanaligen Systemen sinnvoll) – Systemarchitektur (z.B. 1oo2,2oo2) Der Anteil der ungefährlichen, sicheren Ausfälle SFF lässt sich über die verschiedenen Lambda-Werte der FMEA berechnen. Kenngrößen wie z.B. der PFD- und PFH-Wert werden dem Maschinenkonstrukteur in der Bedienungsanleitung des Sicherheitsgeräteherstelers mitgeteilt, damit kann er die Berechnungen für seine gesamte Anlage durchführen. Mit riese electronic steht Ihnen ein erfahrener und kompetenter Partner zur Seite.
riese electronic gmbh