Mit dem Cyber Resilience Act (CRA) definiert die EU verbindliche Anforderungen an die Cybersicherheit digitaler Produkte. Betroffen sind Hersteller, Importeure und Händler nahezu aller vernetzten Systeme – von Sensoren und Steuerungen über Maschinen bis hin zu IoT-Komponenten. Der CRA schreibt dabei keine bestimmte Technologie vor. Stattdessen fordert er, dass Hersteller Risiken systematisch bewerten, Sicherheitsmaßnahmen bereits während der Entwicklung berücksichtigen und Schwachstellen über den gesamten Produktlebenszyklus hinweg behandeln. Ebenso müssen sie nachweisen können, dass Software, Daten und Kommunikationspartner authentisch und unverändert sind.
Viele Unternehmen verfügen bereits über einzelne Sicherheitsmechanismen. Häufig fehlt jedoch eine durchgängige Vertrauensarchitektur, die Identitäten, Berechtigungen und kryptografische Verfahren über alle Komponenten hinweg miteinander verbindet. Genau an diesem Punkt setzt eine Public Key Infrastructure (PKI) an.
PKI ist der Schlüssel
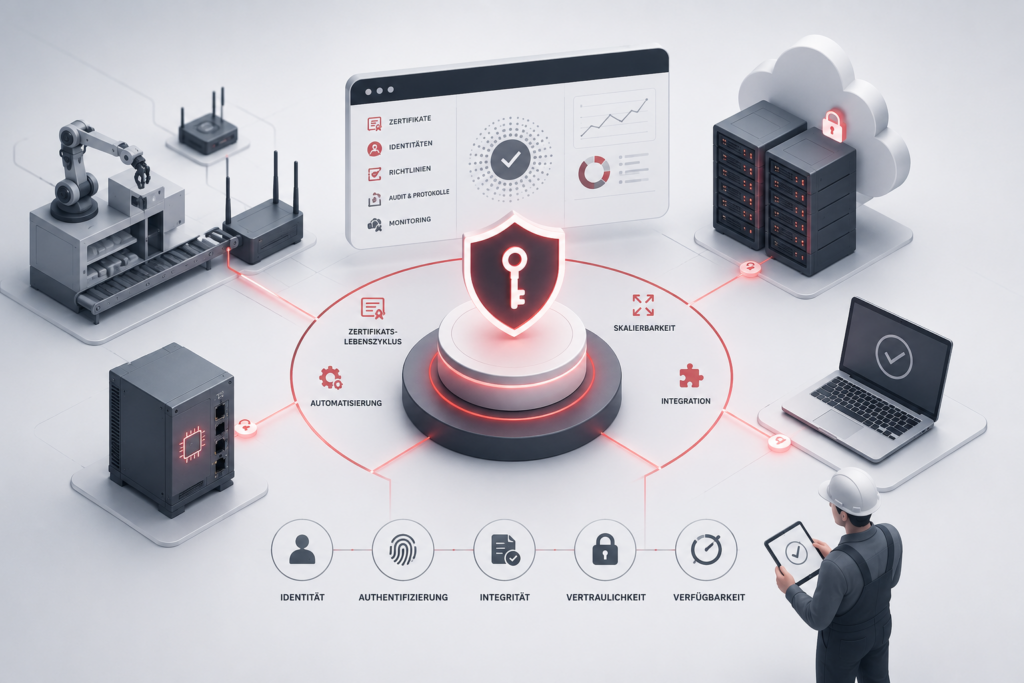
Eine Public Key Infrastructure ist weit mehr als eine Zertifikatsverwaltung. Sie umfasst Prozesse, Richtlinien sowie Hard- und Software, um digitale Zertifikate sicher zu erzeugen, zu verteilen, zu verwalten und bei Bedarf zu widerrufen. Damit schafft sie die Grundlage für vertrauenswürdige digitale Identitäten. Im industriellen Umfeld übernimmt eine PKI dabei mehrere zentrale Aufgaben gleichzeitig. Sie authentisiert Geräte, Maschinen und Benutzer eindeutig, schützt Daten durch Verschlüsselung vor unbefugtem Zugriff und stellt mithilfe digitaler Signaturen sicher, dass Software und Informationen nicht manipuliert wurden. Gleichzeitig lassen sich hochverfügbare und georedundante Infrastrukturen ebenso realisieren wie Offline-Szenarien. Damit adressiert eine PKI zentrale Schutzziele des CRA unmittelbar: Identität, Integrität, Vertraulichkeit und sichere Kommunikation werden zu einer durchgängigen Vertrauensbasis für das gesamte digitale Ökosystem.
Vom Entwicklungsprozess bis zum Betrieb
Die Bedeutung einer PKI reicht weit über den eigentlichen Produktbetrieb hinaus. Bereits während der Entwicklung unterstützt sie Security-by-Design-Konzepte. Beim Code Signing werden Softwarestände digital signiert, sodass ausschließlich autorisierte Programme ausgeliefert werden können. Secure-Boot-Mechanismen stellen sicher, dass Geräte ausschließlich vertrauenswürdige Firmware starten. Auch im laufenden Betrieb spielt die PKI eine zentrale Rolle. Geräte, Backend-Systeme und Servicetechniker werden eindeutig identifiziert und erhalten ausschließlich die Zugriffsrechte, die sie tatsächlich benötigen. Firmware-Updates lassen sich signieren und ihre Echtheit vor der Installation automatisch prüfen. Gleichzeitig können vertrauliche Daten verschlüsselt übertragen werden. Damit unterstützt eine PKI nicht nur die Umsetzung regulatorischer Anforderungen, sondern reduziert auch das Risiko erfolgreicher Cyberangriffe erheblich.
Praxisbeispiele aus der Industrie
Wie sich dieser Ansatz konkret umsetzen lässt, zeigt die Secunet eID PKI Suite. Sie ermöglicht die zertifikatsbasierte Identifizierung von Geräten, Maschinen und Benutzern sowie die sichere Verwaltung kryptografischer Schlüssel über den gesamten Lebenszyklus hinweg. So kann beispielsweise ein Energieversorger seine Fernwirktechnik sicher über öffentliche Netze betreiben. Ausschließlich autorisierte Kommunikationspartner erhalten Zugriff auf die Infrastruktur, Wartungsverbindungen werden zertifikatsbasiert abgesichert und sensible Energie- sowie Kundendaten verschlüsselt übertragen.