Herr Leng, CRA und Maschinenverordnung – worauf müssen sich Unternehmen in puncto Maschinensicherheit einstellen?
Jürgen Leng: Mit der neuen EU-Maschinenverordnung (EU) 2023/1230 und dem Cyber Resilience Act (CRA) wird Cybersicherheit erstmals zu einem verbindlichen Bestandteil der Maschinensicherheit. Neben der funktionalen Sicherheit müssen Hersteller künftig auch den Schutz vor Cyberrisiken systematisch berücksichtigen und dokumentieren.
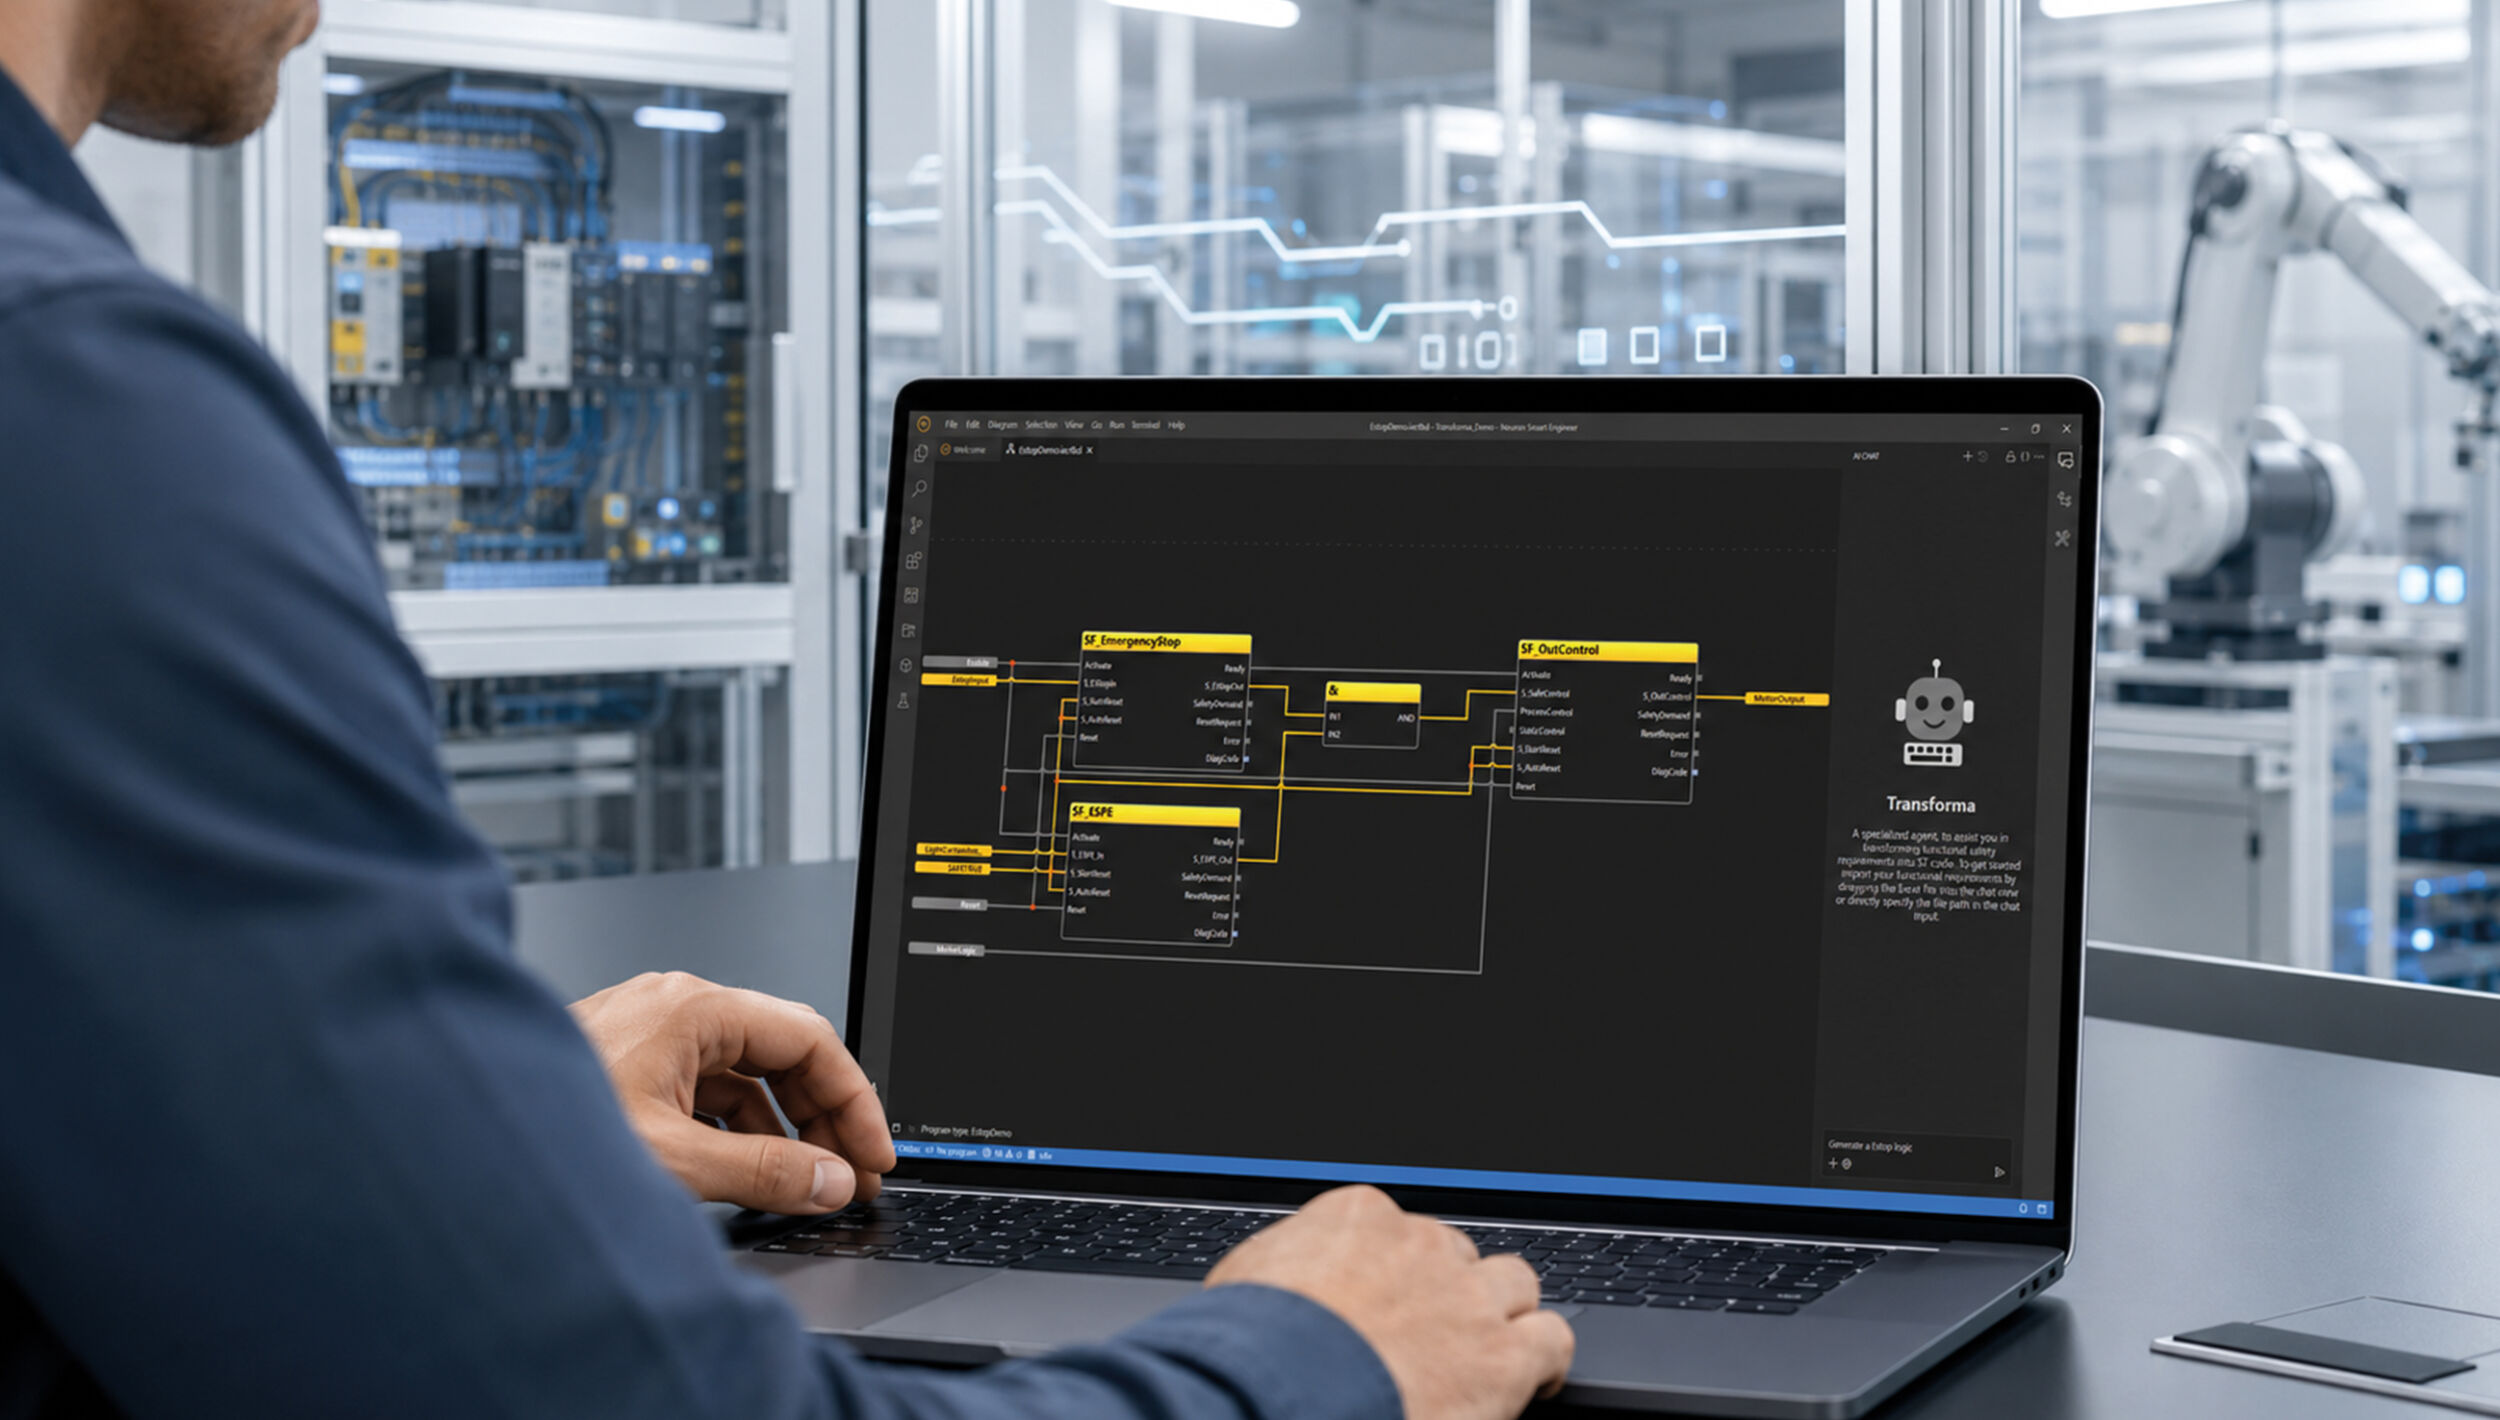
Eine wichtige Neuerung ist der in Anhang III, Abschnitt 1.1.9 der Maschinenverordnung geforderte Schutz gegen sogenannte ‚Korrumpierung‘. Das ist ein Begriff aus der Normung und bezeichnet die Manipulation oder unbefugte Veränderung von Maschinen, Software oder Parametern, die sicherheitsrelevante Funktionen beeinträchtigen kann. KI-unterstützte SPS-Programmierung eröffnet neue Möglichkeiten. Über das Model Context Protocol (MCP) greifen Sprachmodelle direkt auf SPS-Projekte zu. So kann SPS-Code im Entwicklungsalltag automatisiert erstellt, analysiert und dokumentiert werden. ‣ weiterlesen
KI: Schneller zum SPS-Code
Was verbirgt sich konkret dahinter?
Die Norm prEN 50742 ‚Schutz von Maschinen gegen Korrumpierung‘ gibt Herstellern praxisnahe Leitlinien. Sie definiert, wie Maschinen so konzipiert und betrieben werden, dass sowohl unbeabsichtigte als auch vorsätzliche Manipulationen verhindert werden. Im Fokus stehen insbesondere Zugriffsschutz für Maschinen und Steuerungen, Absicherung von externen Schnittstellen, Schutz vor manipulierten Softwareständen sowie Sicherstellung der Integrität sicherheitsrelevanter Funktionen . Parallel fordert der CRA klare Nachweise über die Cybersecurity von vernetzten Maschinen – ein Novum für die EU.
Welche konkreten Anforderungen bringt der Cyber Resilience Act für Maschinenhersteller?
Der CRA verpflichtet Hersteller dazu, Cybersicherheit über den gesamten Produktlebenszyklus hinweg sicherzustellen – von der Entwicklung bis zum Ende der Nutzung.