Zu den wichtigsten
Anforderungen gehören:
- Security by Design & Default: Cybersicherheit muss bereits bei der Entwicklung berücksichtigt werden. Produkte dürfen keine Standardpasswörter haben und ungenutzte Schnittstellen müssen deaktiviert sein.
- Risikobewertung und Schwachstellenmanagement: Eine systematische Cyber-Risikobewertung ist für den Hersteller vor der Markteinführung verpflichtend. Gefundene Schwachstellen müssen dokumentiert und schnell behoben werden.
- Verpflichtende Sicherheitsupdates: Sicherheitsupdates müssen mindestens fünf Jahre oder über die erwartete Lebensdauer des Produkts bereitgestellt werden.
- Transparenz: Offenlegung aller Softwarekomponenten (inkl. Open Source), um Transparenz über die Lieferkette zu schaffen (Software Bill of Materials – SBOM).
- Meldepflichten: Schwerwiegende Sicherheitsvorfälle müssen an die Behörden gemeldet werden.
- Konformitätsbewertung & CE-Kennzeichnung: Je nach Risikoklasse sind Selbstbewertungen oder externe Prüfungen erforderlich. Zudem werden die CRA-Anforderungen Teil der CE-Konformitätsbewertung.
Für Maschinenbauer bedeutet das: Cybersecurity wird künftig zu einem festen Bestandteil der Produktzulassung.
Welche Produkte sind vom CRA betroffen?
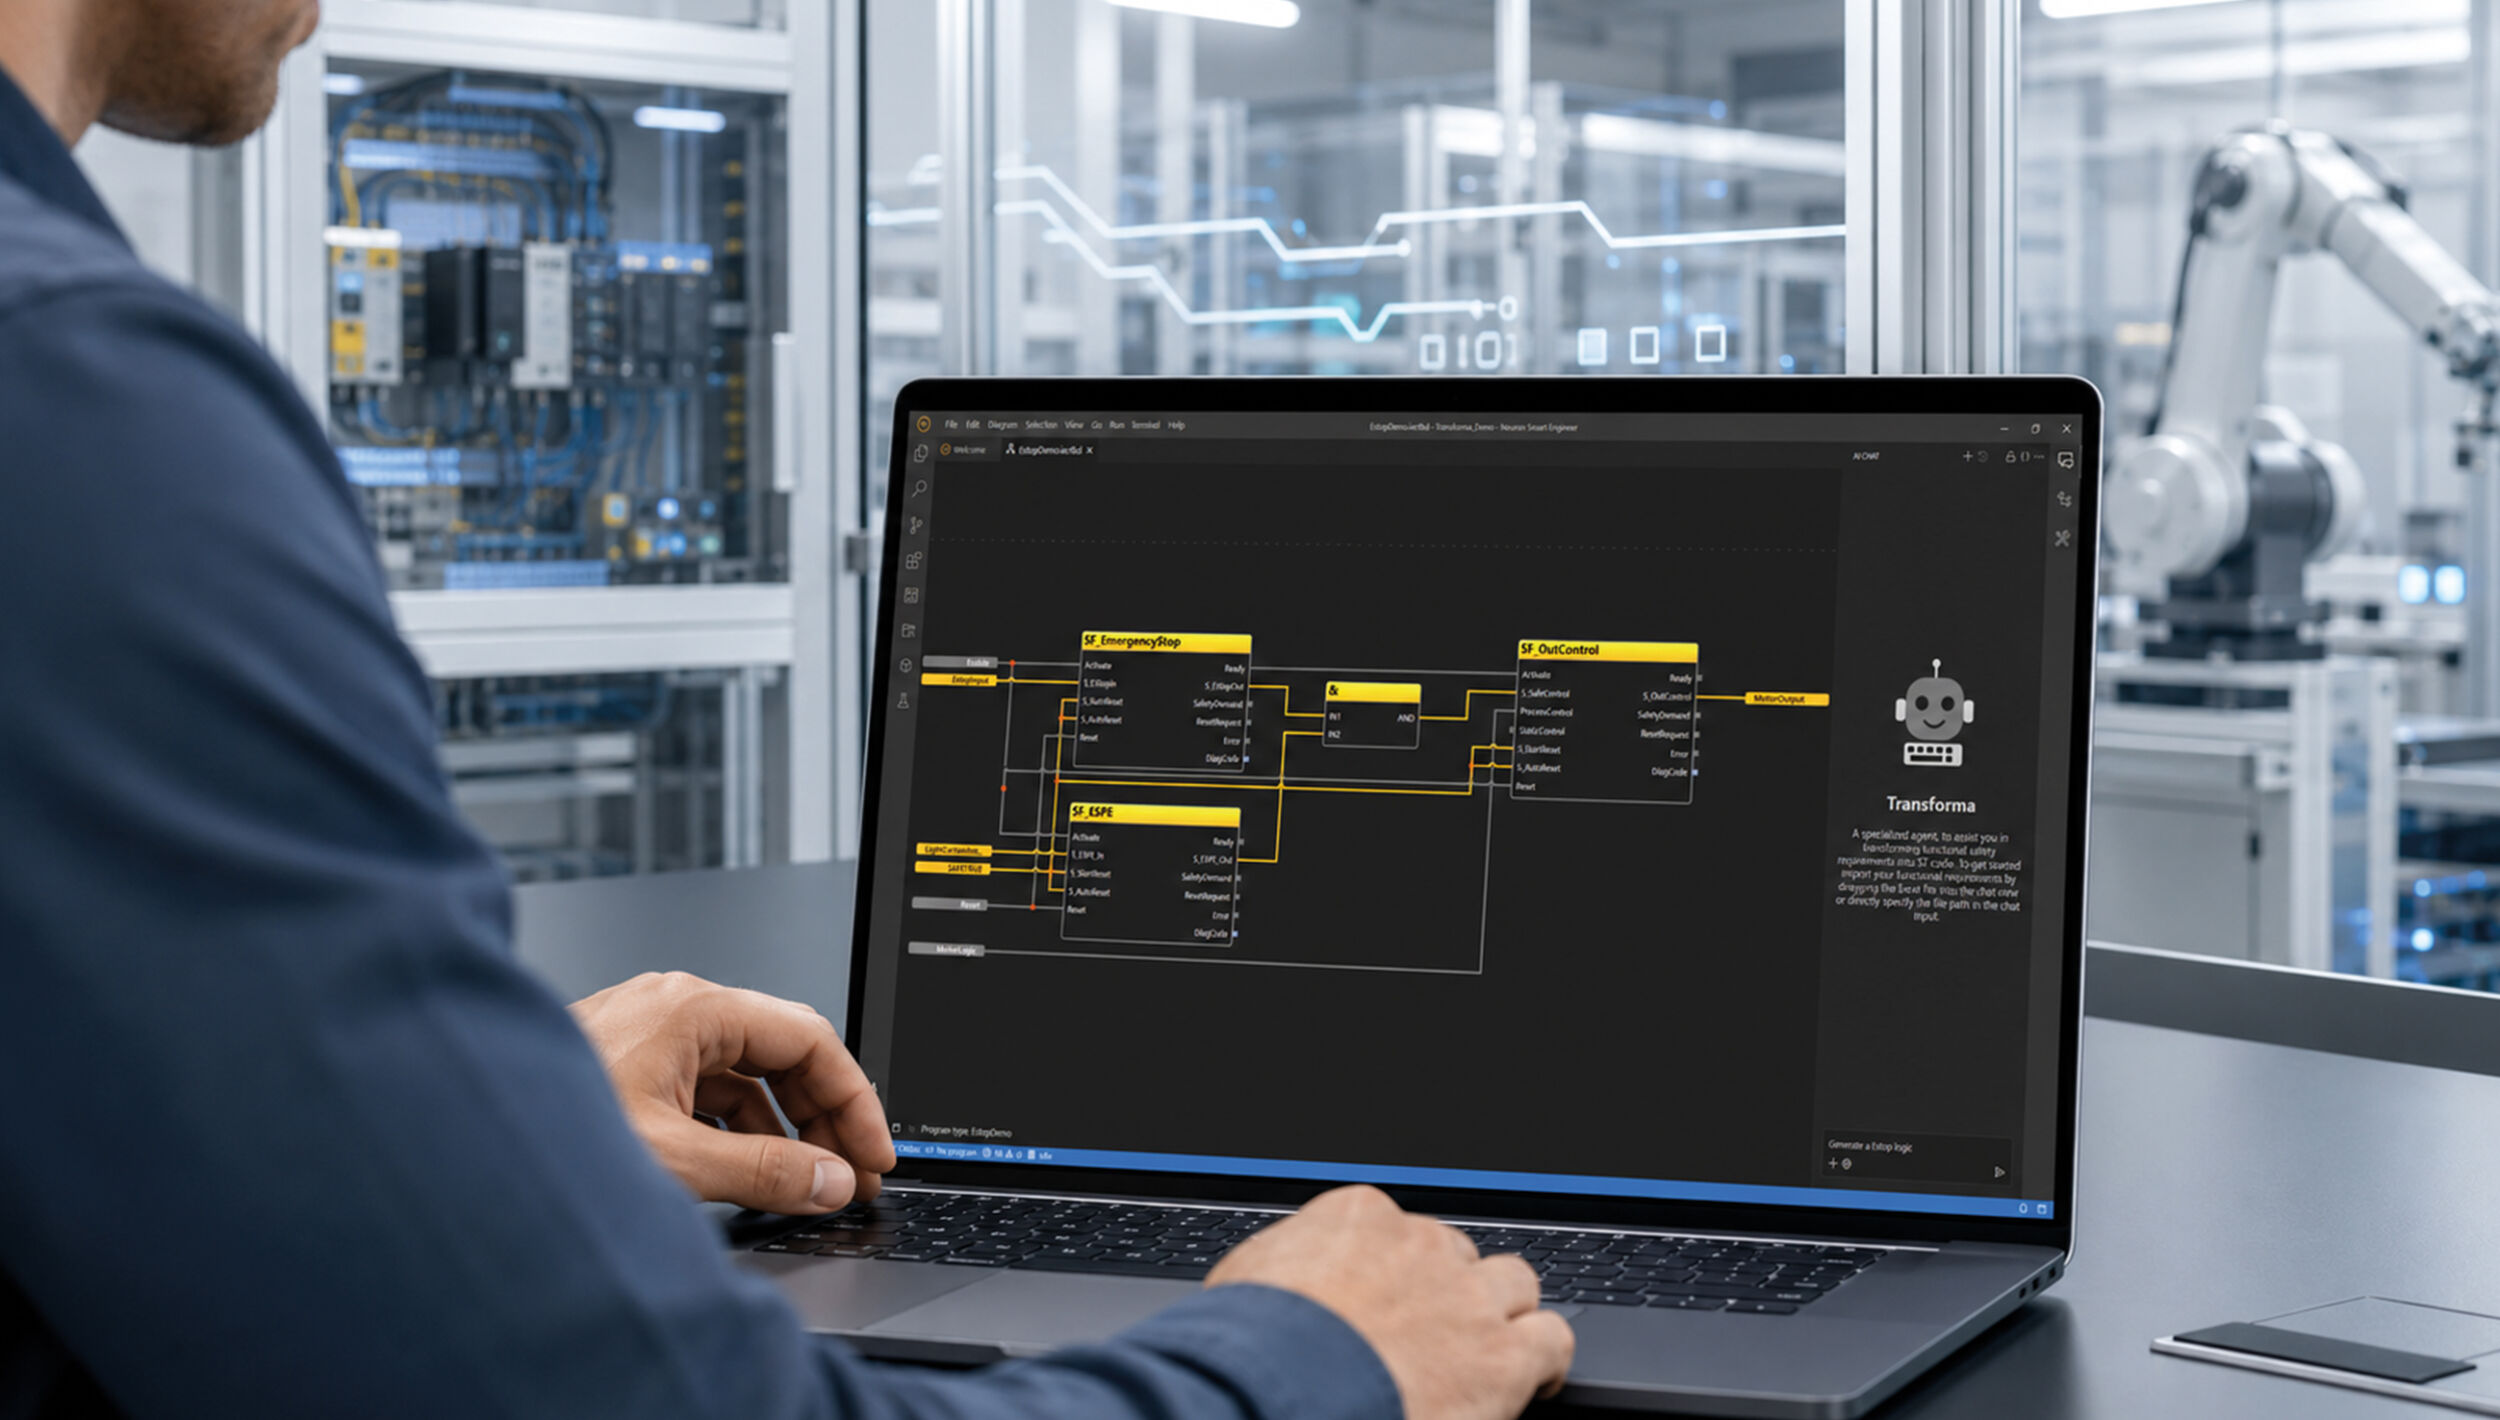
Der CRA gilt für alle Produkte mit digitalen Elementen, die in der EU hergestellt, importiert oder vertrieben werden. Der Anwendungsbereich ist also ziemlich weit gefasst, weil er alle Produkte betrifft, die mit Netzwerken oder Geräten verbunden sind. KI-unterstützte SPS-Programmierung eröffnet neue Möglichkeiten. Über das Model Context Protocol (MCP) greifen Sprachmodelle direkt auf SPS-Projekte zu. So kann SPS-Code im Entwicklungsalltag automatisiert erstellt, analysiert und dokumentiert werden. ‣ weiterlesen
KI: Schneller zum SPS-Code
Die Produkte werden dabei in verschiedene Risikoklassen eingeteilt. Bei der Einstufung spielt vor allem ihr mögliches Schadenspotenzial eine Rolle. Produkte, die etwa in kritischen Infrastrukturen, der industriellen Produktion oder im Energieumfeld eingesetzt werden, fallen in eine höhere Risikokategorie. Für Hersteller bedeutet das: Die Verfahren zur Konformitätsbewertung werden umfassender und anspruchsvoller. Wer checken will, welches seiner Produkte unter den CRA fällt, dem sei ein Test von TÜV Süd auf seiner Homepage empfohlen. Anhand weniger Fragen wird ermittelt, ob der Cyber Resilience Act für eigene Produkte relevant ist (QR-Code zum Test am Ende des Interviews, Anm. der Redaktion).
Wie hoch ist aktuell das Gefährdungspotenzial durch Cyberangriffe?
Das Risiko ist bereits heute hoch. Das ist den Unternehmern auch bewusst. Laut Branchenverband Bitkom (Wirtschaftsbericht 2025) schätzten 72 Prozent der Befragten die Bedrohungslage als hoch ein, zudem waren in den vergangenen zwölf Monaten rund 66 Prozent der deutschen Unternehmen von Datendiebstahl betroffen. Rund 70 Prozent der Angriffe werden der organisierten Kriminalität zugerechnet. Die Schadenshöhe durch Ausfall, Diebstahl oder Schädigung von Informations- und Produktionssystemen oder Betriebsabläufen ist von 2024 auf 2025 um fast 20 Milliarden auf 73,3 Mrd. Euro gestiegen. Wie lassen sich Messdaten für effizientere Prozesse nutzen? ‣ weiterlesen
Endress+Hauser auf der SPS
Das Thema ist also sehr aktuell. Das gilt auch für den Zeitplan des CRA: Die Meldepflicht für Schwachstellen und Sicherheitsvorfälle im Rahmen des CRA trat am 11. September 2026 in Kraft. Am 11. Dezember 2027 müssen dann alle neuen Produkte vollständig CRA-konform sein.
Die Absicherung von externen Schnittstellen ist Teil der Norm zum Schutz vor Korrumpierung. Warum bleiben diese Schnittstellen oft unbeachtet?
Das Risiko durch physische Schnittstellen an Maschinen wird tatsächlich oft unterschätzt. Mit der zunehmenden Vernetzung von Maschinen im Zuge von Industrie 4.0 steigt auch das Risiko von Cyberangriffen über USB- oder Ethernet-Ports. Diese sind in vielen Fällen notwendige Servicezugänge, gleichzeitig aber auch potenzielle Einfallstore. Über diese Zugänge können Schadprogramme eingeschleust, Daten ausgelesen oder Maschinenparameter verändert werden. Hier können technische Schutzmaßnahmen auf einfache Art und Weise viel bewirken.