Der Text behandelt die Bedeutung von Cybersicherheit für Betriebstechnologien (OT) und betont die Notwendigkeit, industrielle Systeme vor aktuellen und zukünftigen Bedrohungen zu schützen, insbesondere da sie zunehmend mit IT-Netzwerken vernetzt sind. Die IEC 62443 Normenreihe bietet einen praxisorientierten Rahmen für die Sicherheit von Industrial Automation and Control Systems. Zu den zentralen Konzepten gehören „Defense in Depth“, „Security by Design“ und „Security by Default“. Technische Lösungen wie Firewall, Gateways und MQTT-Broker unterstützen die Sicherheit durch Netzwerksegmentierung (Zonen und Conduits). Organisatorische Maßnahmen und Informationsmanagement sind ebenso entscheidend, um auf Sicherheitsvorfälle adäquat zu reagieren und Systeme aktuell zu halten. Europäische Regularien wie der Cyber Resilience Act und die NIS-2-Richtlinie verstärken den regulatorischen Rahmen, um die Cybersicherheit zu gewährleisten.
* Diese Inhalte wurden mithilfe von Künstlicher Intelligenz erstellt und können Fehler enthalten.
Wichtige Fragen für Anlagenbetreiber:
Welche vernetzten Komponenten (Ethernet, WiFi, Bluetooth, LTE/5G) sind in meiner Anlage verbaut
Wo erhalte ich Informationen zu Sicherheitsvorfällen und neuen Firmware-Versionen?
Wie konfiguriere ich die Geräte sicher?
An wen kann ich mich bei Sicherheitsproblemen wenden?
Für Helmholz-Komponenten ist das PSIRT (Product Security Incident Response Team) Ansprechpartner. Das Cert@VDE ist Partner für die Veröffentlichung von Sicherheitsvorfällen in Helmholz-Produkten. Hier finden Anwender veröffentlichte Advisories, und über RSS-Feeds können sie Meldungen direkt in Outlook einbinden, um stets auf dem Laufenden zu bleiben.
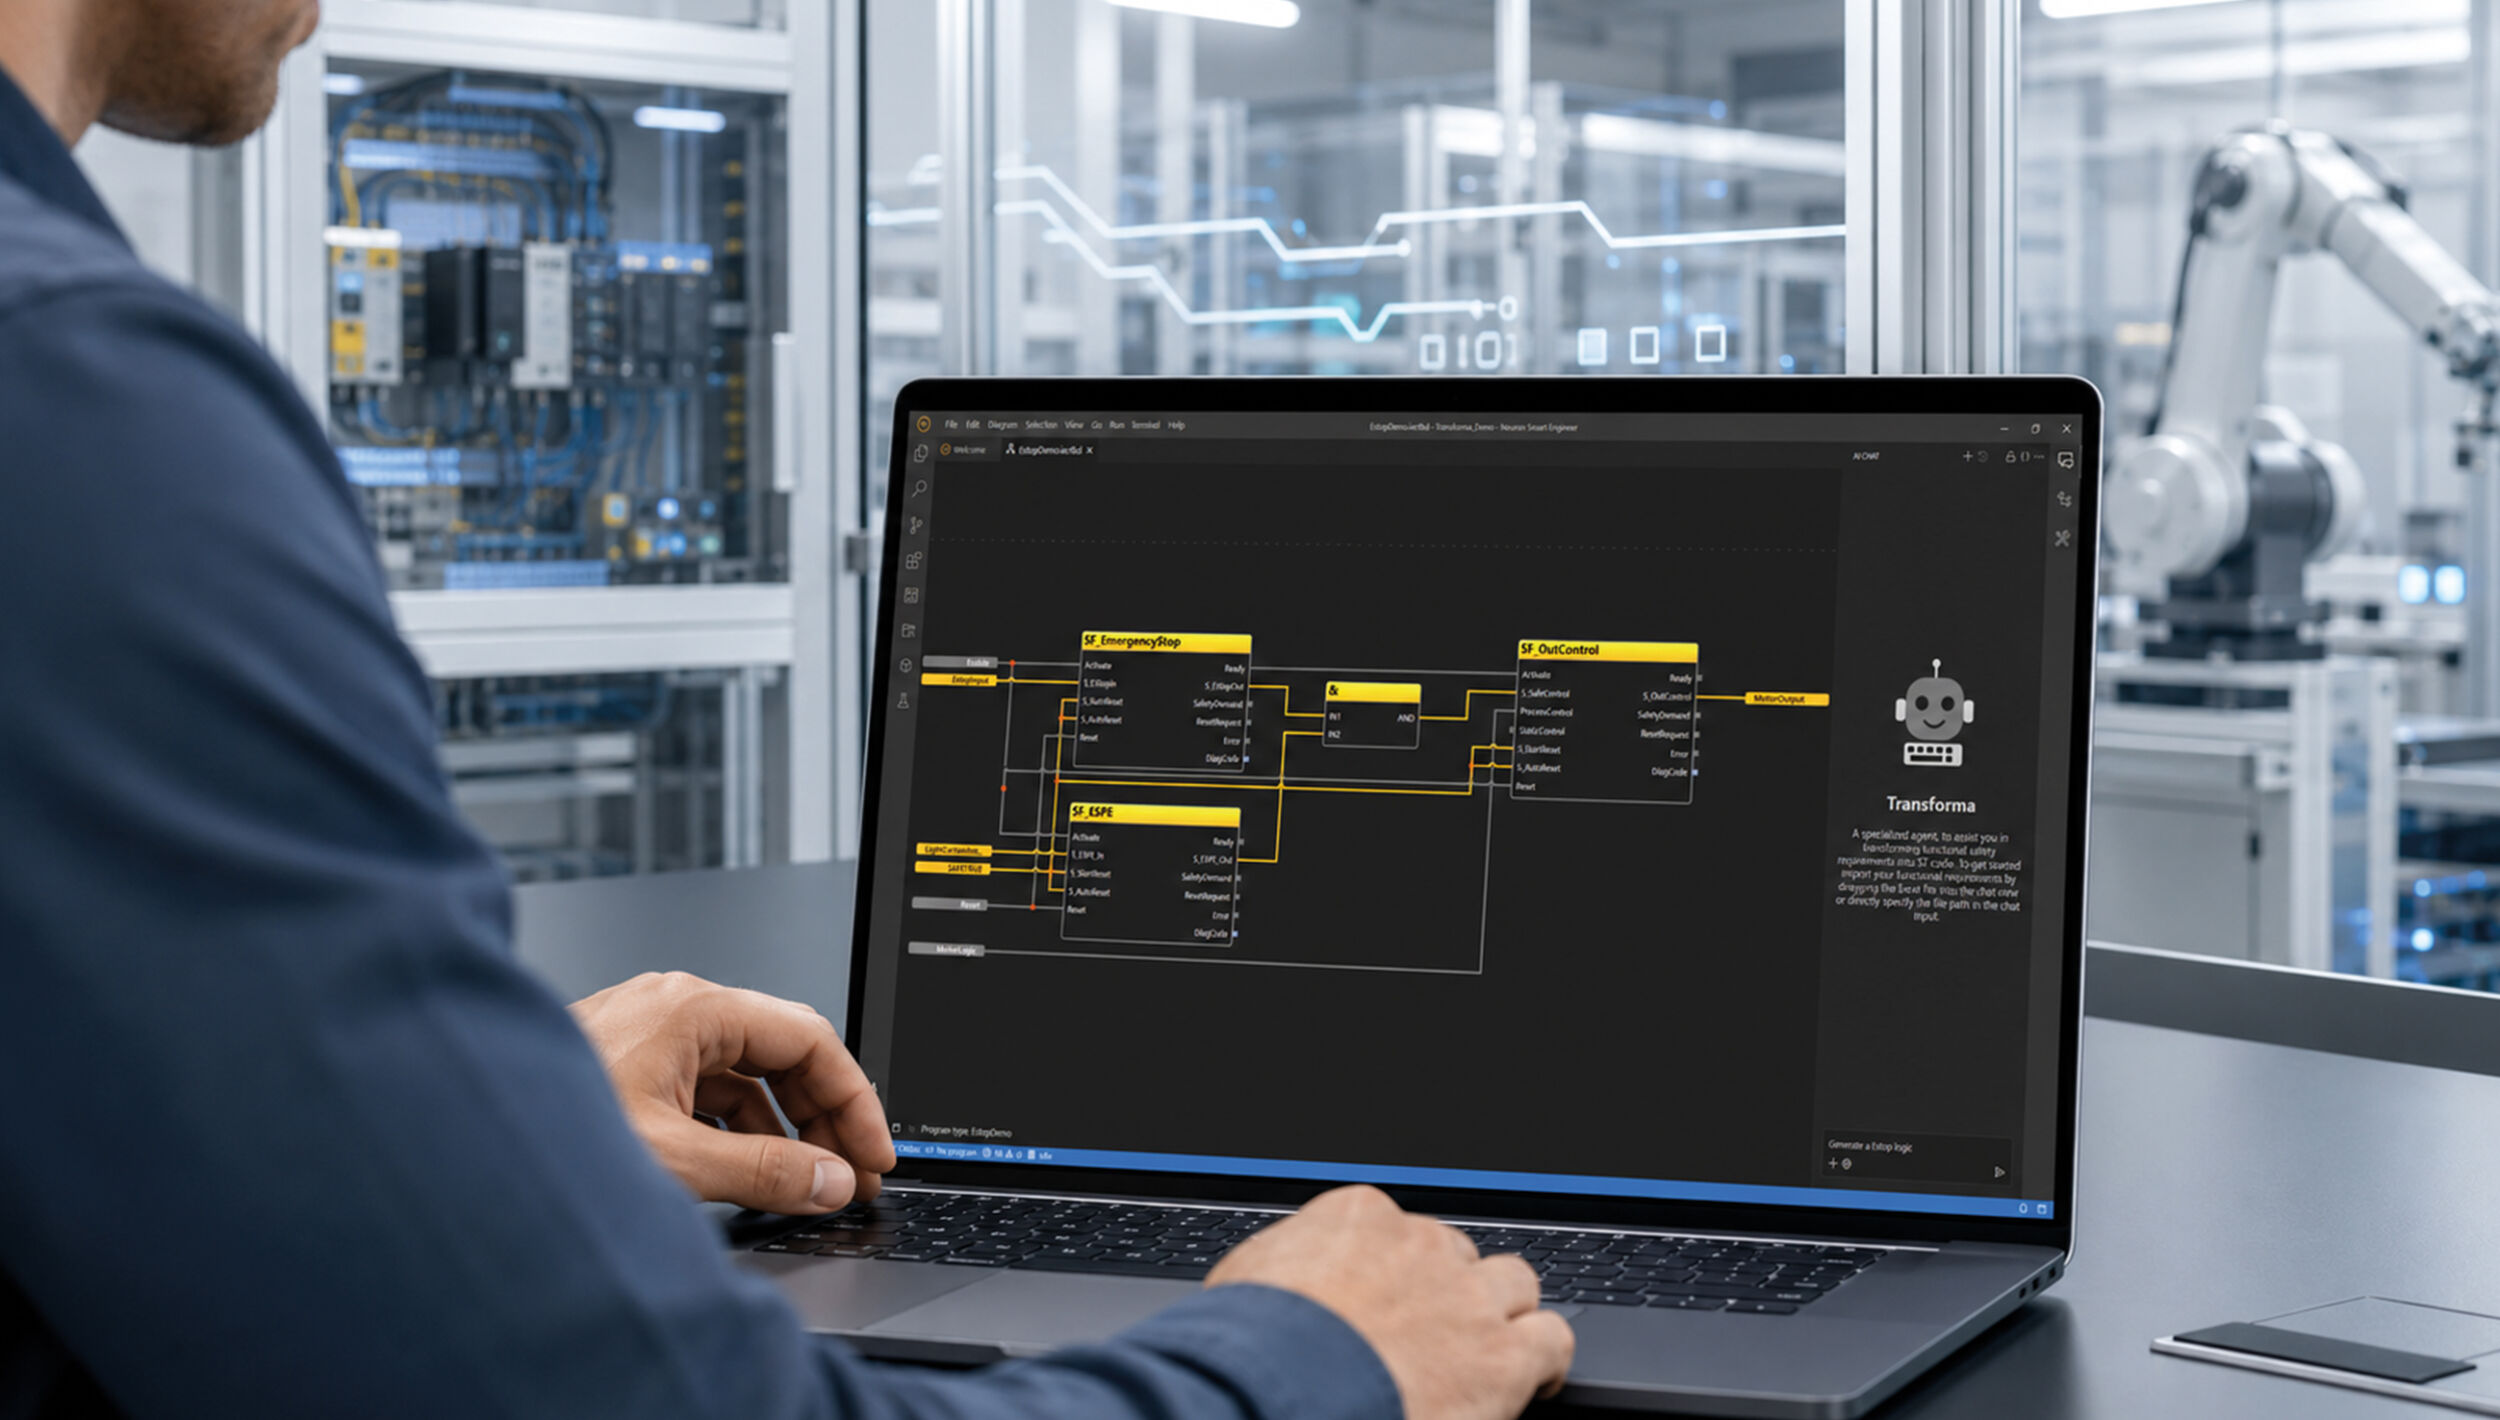
Git, CI/CD-Pipelines, automatisierte Builds, Code-Reviews im Team: in der Softwareentwicklung seit Jahren Standard, in der SPS-Programmierung bisher kaum umsetzbar.
Moderne Fertigungs- und Automatisierungsprozesse verlangen nach effizienten, reproduzierbaren Abläufen. Wer Arbeitsaufwand reduziert und Prozesse standardisiert,…