Wer heute eine Maschine entwickelt, entwickelt sie nicht nur für morgen, sondern für die nächsten zehn oder 15 Jahre. In dieser Zeit werden sich Kommunikationsstandards verändern, regulatorische Anforderungen hinzukommen und Cyberrisiken weiter zunehmen. Sicher ist nur eines: Die Veränderungsgeschwindigkeit steigt. Maschinenbauer müssen deshalb Systeme entwickeln, die nicht nur aktuelle Anforderungen erfüllen, sondern auch für zukünftige Entwicklungen gerüstet sind. Sie benötigen genügend Leistungsreserven, müssen neue Funktionen aufnehmen können und dabei über ihren gesamten Lebenszyklus hinweg sicher bleiben. Zukunftssicherheit wird damit zum Entwicklungsziel.
HMI – der erste Eindruck entscheidet
Die Leistungsfähigkeit einer Maschine zeigt sich heute nicht mehr allein in Taktzeiten oder Produktionszahlen. Sie zeigt sich auch dort, wo Mensch und Maschine aufeinandertreffen: am Bedienpanel. Gerade in Zeiten des Fachkräftemangels wird die Mensch-Maschine-Schnittstelle immer wichtiger. Neue Mitarbeiter müssen schneller eingearbeitet werden und Maschinen werden häufiger von wechselnden Bedienern genutzt. Damit verändert sich die Rolle des HMIs grundlegend. Die Visualisierung dient längst nicht mehr nur dazu, Zustände anzuzeigen oder Parameter einzustellen. Sie unterstützt den Anwender bei seiner täglichen Arbeit, führt durch Prozesse und hilft dabei, selbst komplexe Maschinen sicher zu bedienen sowie Daten zu sammeln und weiterzuleiten. „Die Maschine selbst wird immer komplexer. Die Bedienung muss gleichzeitig einfacher werden“, bringt es Hans Seifert, CSO von Sigmatek, auf den Punkt. „Das entscheidet maßgeblich darüber, wie produktiv und wie sicher eine Anlage im Alltag genutzt werden kann.“
Prozessdaten, Diagnosen, Wartungsinformationen, Energieverbräuche, Produktionskennzahlen und Rezepturen stehen permanent zur Verfügung. Die Kunst besteht darin, daraus eine Bedienoberfläche zu schaffen, die Orientierung gibt, statt die dahinterliegende Komplexität sichtbar zu machen. Genau deshalb gewinnen moderne, intuitive und sichere Bedienkonzepte im Maschinenbau an Bedeutung. Für Maschinenhersteller wird die Qualität der Bedienung zunehmend zum Differenzierungsmerkmal. Die User Experience wird in vielen Branchen bereits als Qualitätsmerkmal der gesamten Maschine wahrgenommen. Eine moderne Visualisierung erleichtert nicht nur die Bedienung, sondern reduziert auch Fehlbedienungen und trägt zu stabilen und effizienten Produktionsprozessen bei.
Maschinen-Software ist niemals fertig
Die Zeiten, in denen eine Maschine und ihre Applikation nach der Inbetriebnahme über Jahre hinweg unverändert betrieben wurden, sind vorbei. Heute wird Software kontinuierlich erweitert: Funktionen kommen hinzu, Prozesse werden optimiert und Kunden erwarten, dass bestehende Maschinen neue Anforderungen erfüllen können. Die Software darf daher nicht nur den aktuellen Funktionsumfang und geltende Richtlinien abbilden. Sie muss genügend Freiraum für zukünftige Entwicklungen sowie individuelle Schnittstellen zu Leitsystemen und tragbaren Bedieneinheiten wie Wireless HMIs bieten. Webbasierte Visualisierungskonzepte auf Basis von HTML5, CSS3 und JavaScript schaffen dafür die Voraussetzungen. Sie ermöglichen moderne Benutzeroberflächen, sind flexibel erweiterbar und schaffen Investitionssicherheit für langfristige Maschinenkonzepte.
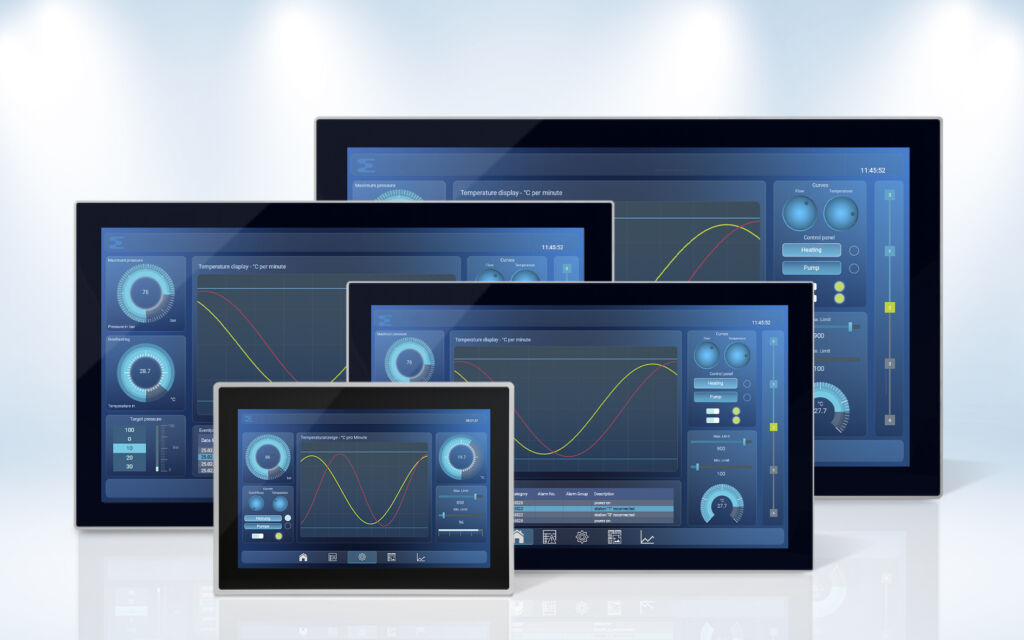
Mit den NewGen Web-Panels hat Sigmatek seine HMI-Plattform konsequent auf diese Anforderungen ausgerichtet. Leistungsfähige Intel-Mehrkernprozessoren, moderne Speichertechnologien und ein schlankes Linux-basiertes Echtzeit-Betriebssystem schaffen die Basis für umfangreiche webbasierte Visualisierungen mit hoher Performance. Selbst komplexe Bedienoberflächen bleiben flüssig und reaktionsschnell. Die NewGen Multitouchpanels im Widescreen-Format eröffnen – ob im Quer- oder Hochformat – neue Möglichkeiten für ergonomische Bedienkonzepte. Informationen können logisch strukturiert und exakt dort dargestellt werden, wo sie benötigt werden. Zur Verfügung stehen Einbaupanels (ET xx20) und Tragarmpanels (TP xx20) in Größen von 10,1 bis 21,5″. Verschiedene Schnittstellen und Standards wie OPC UA oder MQTT sorgen zusätzlich für die notwendige Flexibilität in vernetzten Produktionsumgebungen. Git, CI/CD-Pipelines, automatisierte Builds, Code-Reviews im Team: in der Softwareentwicklung seit Jahren Standard, in der SPS-Programmierung bisher kaum umsetzbar. ‣ weiterlesen
SPS-Entwicklung trifft DevOps: Wie CODESYS 4 IT-Methoden in die Automatisierung bringt
Doch je umfangreicher die Visualisierung wird, desto deutlicher zeigt sich ein weiterer Zusammenhang: Eine Benutzeroberfläche ist immer nur so leistungsfähig wie die Steuerung dahinter. Deshalb setzt das Unternehmen seit vielen Jahren auf Modularität in Hard- und Software mithilfe von Mehr-CPU-Lösungen. Die Maschine oder Anlage wird dabei in Funktionseinheiten unterteilt. Jede Einheit übernimmt die ihr zugewiesene Aufgabe und ist mit eigener Intelligenz ausgestattet. So lässt sich das Automatisierungssystem flexibel erweitern und an neue Anforderungen anpassen. Visualisierung und Ablaufsteuerung sind deshalb meist voneinander getrennt.
Zukunft braucht Leistungsreserven
Für Steuerungs- und Regelungsaufgaben stehen leistungsstarke CPU-Module und -Einheiten der S-Dias Serie bereit – vom kompakten Hutschienenmodul bis zur High-Performance-CPU-Einheit mit modernen Intel-Prozessoren. Dazu kommt das nahtlos integrierbare S-Dias Safety-System. Mit diesem Portfolio lassen sich die kontinuierlich wachsenden Anforderungen an Steuerungen flexibel erfüllen. Neben klassischen Automatisierungsaufgaben übernehmen sie heute Kommunikationsfunktionen, Diagnosen, Datenmanagement und komplexe Motion-Anwendungen. Gleichzeitig steigen die Erwartungen an Geschwindigkeit, Reaktionsverhalten. „Wer heute eine Steuerung auswählt, entscheidet nicht nur über die Leistungsfähigkeit einer aktuellen Maschine“, sagt Seifert. „Er entscheidet auch darüber, welche Möglichkeiten in fünf oder zehn Jahren noch zur Verfügung stehen.“
Die neue Generation der S-Dias-CPUs wurde entwickelt, um diesen Anforderungen gerecht zu werden. Dabei standen nicht nur mehr Performance und vollständige Kompatibilität zu bestehenden Anwendungen im Fokus, sondern auch die neue Maschinenverordnung, die NIS2-Richtlinie und der Cyber Resilience Act (CRA). Die CPUs folgen dem Security-by-Design-Ansatz und setzen auf aktuelle, hardwarebasierte Prozessortechnologie mit Sicherheitsbausteinen sowie das bewährte Plattformkonzept. Anwender profitieren von höherer Leistung, ohne bestehende Projekte grundlegend verändern zu müssen.
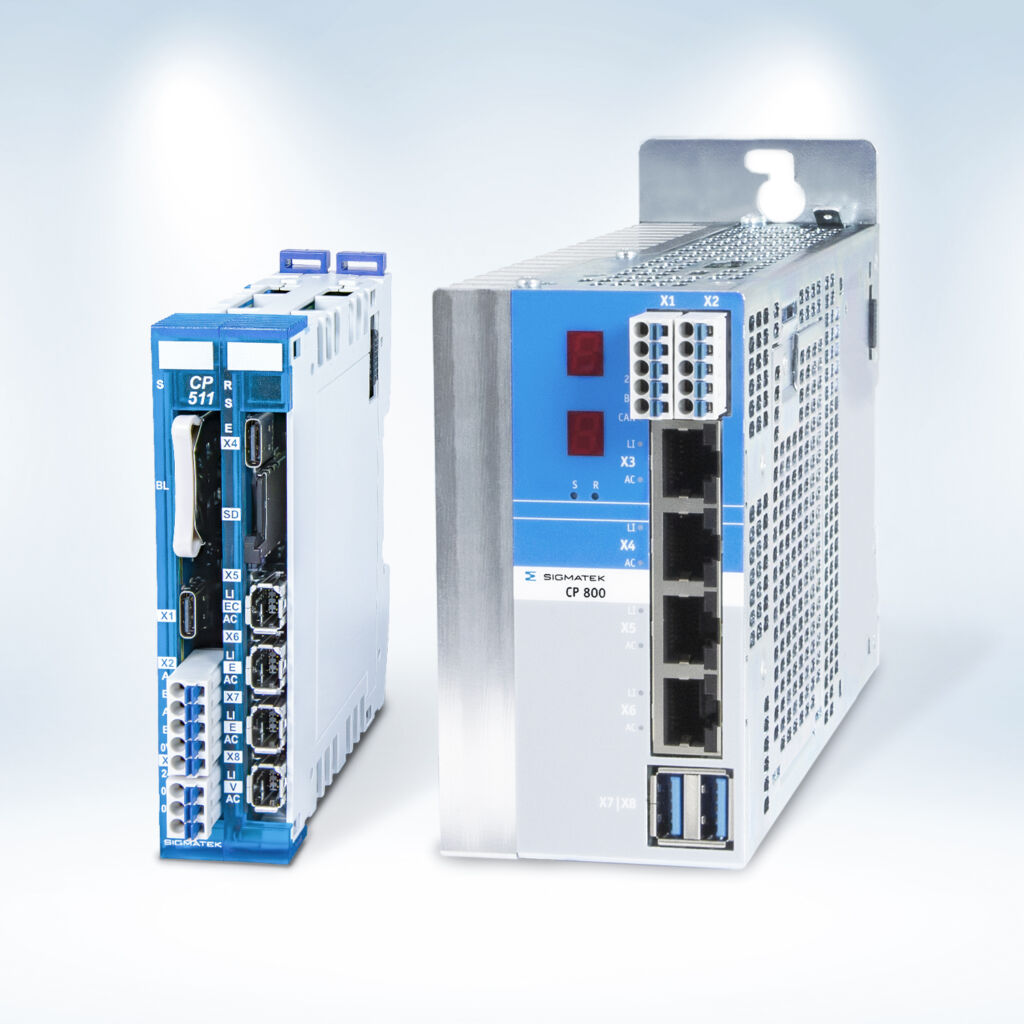
Die kompakte, wirtschaftliche CP 401 bietet ausreichend Rechenleistung für eine Vielzahl von Automatisierungsanwendungen. Bei anspruchsvollen Steuerungs-, Regelungs- und Motion-Aufgaben ist die doppelbreite CP 511 mit leistungsstarker Edge3-Technology Dual-Core-CPU eine Option. Für besondere Anforderungen steht mit der CP 800-Serie eine CRA-konforme Hochleistungs-CPU-Einheit mit Intel Atom Quad-Core-Prozessor bereit. In Verbindung mit dem schlanken, linuxbasierten Echtzeit-Betriebssystem Salamander 4, das ebenfalls dem Security-by-Design-Ansatz folgt, bietet Sigmatek damit eine zukunftssichere Steuerungsplattform.
Maschinensicherheit im Fokus
Mit zunehmender Vernetzung verändert sich die Automatisierung grundlegend. Maschinen kommunizieren mit übergeordneten Systemen, Unternehmensnetzwerken und Cloud-Plattformen zur Fernwartung. Daten werden ausgetauscht, ausgewertet und für neue digitale Services genutzt. Damit entstehen große Chancen – aber auch neue Risiken. Cybersecurity hat sich deshalb zu einem zentralen Entwicklungsparameter entwickelt. Mit dem CRA und der neuen MVO wird Sicherheit zusätzlich zur regulatorischen Verpflichtung. Für Maschinenbauer bedeutet das einen Paradigmenwechsel: Sicherheit muss von Anfang an Bestandteil der Entwicklung sein. Genau diesem Ansatz folgt Sigmatek mit Security by Design. Sicherheit beginnt dabei bereits auf Hardwareebene und erstreckt sich über das Betriebssystem bis hin zur Maschinenapplikation. Alle Prozesse werden von Grund auf sicher gestaltet. Maschinen kommunizieren, reagieren und steuern Prozesse. Nur ihr Licht wird oft noch als passive Komponente behandelt. Dabei zeigen SPS-Anbindung, IO-Link und Signalfunktionen: Intelligentes Licht kann längst mehr als leuchten. ‣ weiterlesen
Wie intelligent ist Licht?
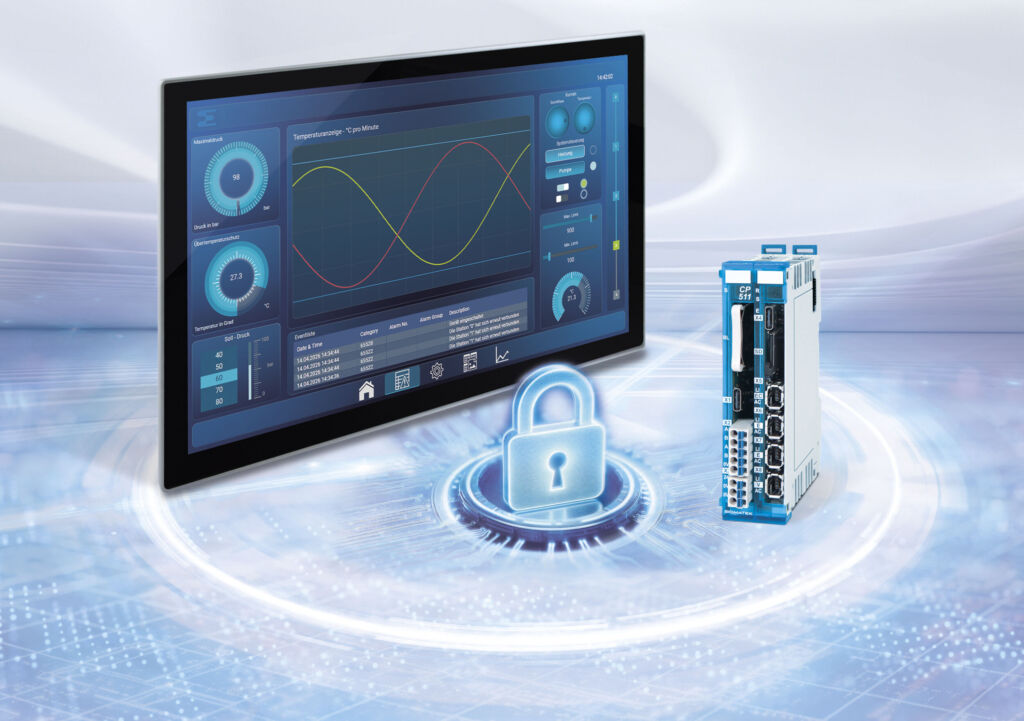
Dedizierte Sicherheitsbausteine (TPM) bzw. direkt in den Prozessor integrierte Security-Komponenten stellen einen geschützten Speicher für kryptografische Schlüssel und Zertifikate bereit. Sie bilden den Vertrauensanker, auf dem die weiteren Sicherheitsmechanismen basieren. Im Secure-Boot-Prozess werden die einzelnen Softwarekomponenten entlang der Boot-Kette überprüft. Integritätsmechanismen schützen Root-Dateisystem und Konfiguration vor Manipulation, kryptografisches Schlüsselmaterial wird verschlüsselt abgelegt. So lassen sich Manipulationen erkennen, bevor sie Auswirkungen auf das System haben. Auch die Kommunikation folgt klaren Sicherheitsprinzipien. Verschlüsselte Verbindungen schützen sensible Daten, während ein Whitelisting-Ansatz dafür sorgt, dass ausschließlich definierte Kommunikationswege zugelassen werden: Erlaubt ist nur, was explizit freigegeben ist – alles andere wird blockiert.
„Cybersecurity darf kein zusätzliches Feature sein“, ist Seifert überzeugt. „Sie muss integraler Bestandteil der Automatisierungslösung sein. Alles andere wird den zukünftigen Anforderungen nicht gerecht.“ Das Sicherheitsengagement des Salzburger Automatisierungsexperten endet jedoch nicht mit der Auslieferung. Sichere Prozesse begleiten die CRA-konformen Automatisierungslösungen über den gesamten Produktlebenszyklus: Dazu gehören Software-Stücklisten (SBOM), ein strukturiertes Schwachstellenmanagement, ein Meldekanal für Sicherheitslücken und kostenlose Sicherheitsupdates über den gesamten Support-Zeitraum. Ergänzt wird dies durch die gezielte Auslegung von Schutzmaßnahmen entsprechend der tatsächlichen Exposition der jeweiligen Kommunikationsschnittstelle.
Security by Design bis in die Applikation
Security erstreckt sich jedoch nicht nur auf Hardware und Betriebssystem. Die stärkste Sicherheitsarchitektur verliert ihren Wert, wenn sie nicht bis in die Maschinenapplikation hinein weitergeführt wird. Deshalb setzt sich der Security-by-Design-Gedanke konsequent in der Engineering-Plattform Lasal fort. Entwickler erhalten Werkzeuge, mit denen Sicherheitsanforderungen bereits während der Projektierung berücksichtigt werden können. Kommunikationsprotokolle wie OPC UA und MQTT, kryptografische Funktionen und Access-Control-Konzepte unterstützen die Umsetzung sicherer Maschinenapplikationen. Benutzer lassen sich über Passwort oder RFID authentifizieren. Rollenbasierte Zugriffskonzepte sorgen dafür, dass jeder Anwender ausschließlich die Funktionen nutzen kann, die für seine Aufgabe erforderlich sind.
Darüber hinaus unterstützt Lasal die Programmierung und Konfiguration von Safety-Funktionen. Hier zeigt sich ein weiterer Trend: Functional Safety und Cybersecurity wachsen immer stärker zusammen. Beide Disziplinen beeinflussen sich gegenseitig und müssen bereits in der Entwicklung gemeinsam gedacht werden. Das erfüllt nicht nur regulatorische Anforderungen, sondern kann Maschinenbauern auch Wettbewerbsvorteile verschaffen. Bei Sigmatek werden Security by Design und Security by Default in allen Produkten verankert – ohne die Echtzeitfähigkeit, Deterministik und funktionale Sicherheit der Systeme zu beeinträchtigen.
Entscheidend ist das Zusammenspiel
Betrachtet man Konstruktion und Entwicklung moderner Maschinen und Anlagen, wird eines deutlich: Die entscheidende Innovation liegt immer seltener in einer einzelnen Komponente. Eine moderne Visualisierung benötigt leistungsfähige Rechenhardware. Diese wiederum benötigt ein sicheres Betriebssystem. Sichere Systeme erfordern eine durchgängige Security-Architektur. Und all das muss sich effizient entwickeln, konfigurieren und warten lassen. Maschinen sind zukunftssicher, wenn die eingesetzten Automatisierungskomponenten zusammenspielen und dadurch Komplexität beherrschbar wird. Für den Anwender bedeutet das eine einfachere Bedienung, für den Maschinenbauer mehr Flexibilität und für den Betreiber langfristige Investitionssicherheit.